lookupsid.py : Énumérer les utilisateurs et les SID via RID Cycling SMB

Guide d'utilisation d'impacket-lookupsid pour énumérer les utilisateurs, les groupes et les SID via MS-LSAT sur SMB, en utilisant des mots de passe, des hachages NTLM, Kerberos ou des sessions anonymes lorsque cela est autorisé.
- Publié le 2026-07-26
- Temps de lecture : 4 min
lookupsid.py — Cycle RID et énumération des utilisateurs via SMB avec Impacket #
lookupsid Permet d'énumérer les utilisateurs et groupes Windows en parcourant les RID via MS-LSAT sur le port 445, sans utiliser LDAP. Fonctionne avec des identifiants valides, des comptes invités et, dans certains cas, des sessions nulles. Idéal lorsque le port 389 est filtré ou si vous ne disposez pas d'identifiants de domaine.
lookupsid.py fait partie de Impaquet
et utilise le protocole MS-LSAT (Local Security Authority) via SMB
pour résoudre les SID en noms de compte. Cette technique est appelée Cyclisme RID: commence par le SID du domaine, ajoute progressivement le RID (500, 501, 502…) et demande au système de le résoudre en un nom.
Référence officielle : fortra/impacket — lookupsid.py
Aperçu technique du cyclisme RID : Les recettes du hacker — Énumération SID/RID
Concept : cyclisme RID #
Chaque compte sous Windows possède un SID ayant ce format :
S-1-5-21-XXXXXXX-YYYYYYY-ZZZZZZZ-RID

│         └──────────────────────┘  └─ Relativo all'account

│              SID del dominio

└─ Prefisso fisso Windows NT
Les RID fixes que vous connaissez déjà :
| RID | Compte |
|—–|———|
| 500 | Administrateur |
| 501 | Invité |
| 502 | krbtgt (DC uniquement) |
| 512 | Administrateurs de domaine |
| 513 | Utilisateurs du domaine |
| 514 | Invités du domaine |
| 515 | Ordinateurs du domaine |
| 516 | Contrôleurs de domaine |
| 518 | Schéma des administrateurs |
| 519 | Administrateurs d'entreprise |
| Plus de 1000 | Comptes utilisateur/ordinateur créés |
lookupsid.py commence à RID 1 et arrive jusqu'à maxRid spécifié (par défaut 4000), invitant le système à résoudre chaque SID et à imprimer le nom lorsqu'il trouve un compte valide.
Syntaxe et options #
impacket-lookupsid [opzioni] [[dominio/]utente[:password]@]target [maxRid]| Option | Description |
|———|————-|
| maxRid | RID maximum à tester (par défaut : 4000) |
| -domain-sids | Énumérer les SID de domaine (interroger le DC) |
| -target-ip IP | Adresse IP cible (si le nom ne peut être résolu) |
| -port PORT | Port SMB (par défaut : 445) |
| -hashes LM:NT | Passe le haschisch |
| -k | Kerberos |
| -no-pass | Ne pas demander le mot de passe (pour invité/nul) |
| -debug | Sortie détaillée |
| -ts | Ajouter un horodatage à la sortie |
Utilizzo pratico #
Avec les identifiants de domaine #
impacket-lookupsid corp.local/user:Password123@10.10.10.5


# Con maxRid aumentato per domini grandi

impacket-lookupsid corp.local/user:Password123@10.10.10.5 10000


# Pass-the-Hash

impacket-lookupsid -hashes :NThash corp.local/user@10.10.10.5
Session nulle / Compte invité — sans mot de passe #
C’est le principal avantage de GetADUsers.py et samrdump.py : dans certains environnements hérités ou utilisant des comptes invités, vous pouvez énumérer les utilisateurs sans aucune authentification.
# Null session (ambienti legacy, Samba)

impacket-lookupsid ''@10.10.10.5


# Guest account — molto comune su HTB e alcuni ambienti reali

impacket-lookupsid 'corp.local/guest'@10.10.10.5 -no-pass


# Senza dominio (autenticazione locale)

impacket-lookupsid 'guest'@10.10.10.5 -no-pass


# Con maxRid esplicito

impacket-lookupsid corp.local/guest@10.10.10.5 -no-pass 5000
Adresse IP cible séparée du nom #
impacket-lookupsid corp.local/user:pass@DC01 -target-ip 10.10.10.5Kerberos #
export KRB5CCNAME=/path/to/ticket.ccache

impacket-lookupsid -k -no-pass corp.local/user@DC01.corp.local
Sortie et comment la lire #
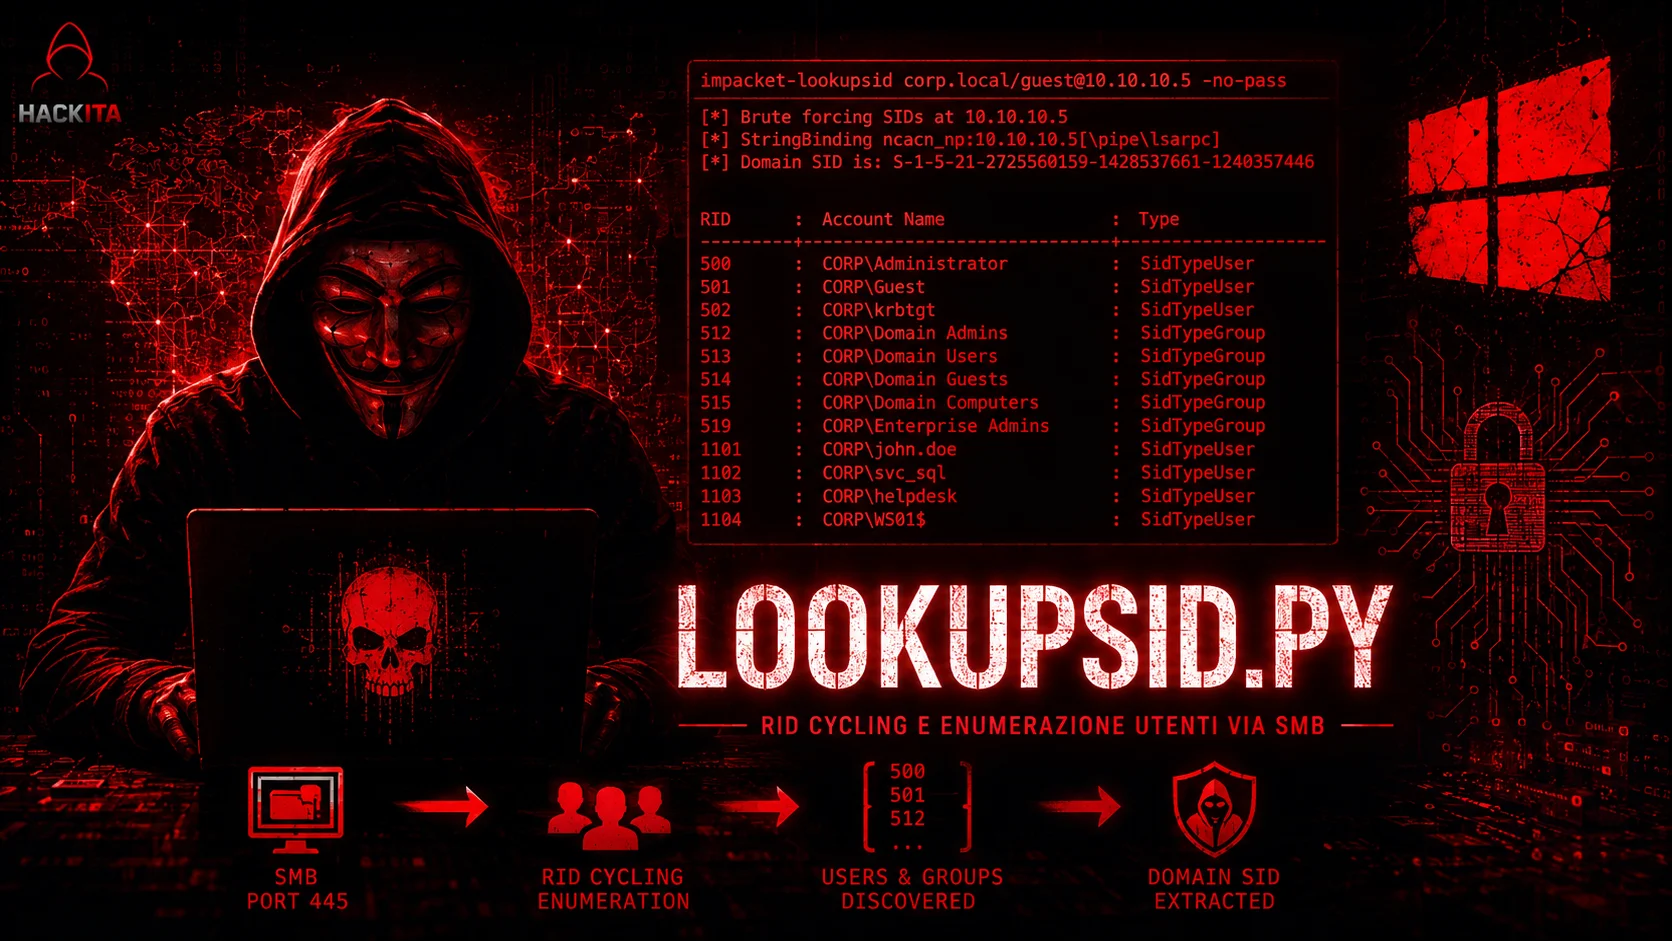
[*] Brute forcing SIDs at 10.10.10.5

[*] StringBinding ncacn_np:10.10.10.5[\pipe\lsarpc]

[*] Domain SID is: S-1-5-21-2725560159-1428537661-1240357446


500: CORP\Administrator (SidTypeUser)

501: CORP\Guest (SidTypeUser)

502: CORP\krbtgt (SidTypeUser)

512: CORP\Domain Admins (SidTypeGroup)

513: CORP\Domain Users (SidTypeGroup)

514: CORP\Domain Guests (SidTypeGroup)

515: CORP\Domain Computers (SidTypeGroup)

519: CORP\Enterprise Admins (SidTypeGroup)

1000: CORP\DC01$ (SidTypeUser)

1101: CORP\john.doe (SidTypeUser)

1102: CORP\svc_sql (SidTypeUser)

1103: CORP\helpdesk (SidTypeUser)

1104: CORP\WS01$ (SidTypeUser)
Principaux types de Sid :
| SidType | Ce que cela indique |
|———|————|
| SidTypeUser | Compte utilisateur ou ordinateur ($) |
| SidTypeGroup | Groupe global (Administrateurs de domaine, etc.) |
| SidTypeAlias | Groupe local intégré (Administrateurs, Opérateurs de sauvegarde) |
| SidTypeWellKnownGroup | Groupe par défaut connu (Tout le monde, SYSTÈME) |
| SidTypeDomain | Le domaine lui-même |
Extraire le SID du domaine #
Le SID du domaine est la première chose que lookupsid affiche — et c'est une valeur fondamentale pour la construction des tickets Kerberos (Golden Ticket, Silver Ticket).
# Estrai solo il SID del dominio dall'output

impacket-lookupsid corp.local/user:pass@10.10.10.5 | grep "Domain SID"

# [*] Domain SID is: S-1-5-21-2725560159-1428537661-1240357446


# Salva il SID per usarlo dopo

DOMAIN_SID=$(impacket-lookupsid corp.local/user:pass@10.10.10.5 2>/dev/null | \

  grep "Domain SID" | awk '{print $NF}')

echo $DOMAIN_SID
Ensuite, vous utilisez le SID en combinaison avec le hachage krbtgt pour le Golden Ticket.
Extraire uniquement les noms d'utilisateur pour la liste de mots #
# Salva tutto l'output

impacket-lookupsid corp.local/guest@10.10.10.5 -no-pass > /tmp/lookupsid_raw.txt


# Filtra solo utenti reali (SidTypeUser, escludi computer account con $)

grep "SidTypeUser" /tmp/lookupsid_raw.txt | grep -v '\$' | \

  awk -F'\' '{print $2}' | awk '{print $1}' > /tmp/userlist.txt


cat /tmp/userlist.txt

# Administrator

# Guest

# john.doe

# svc_sql

# helpdesk


# Estrai anche i computer account separatamente

grep "SidTypeUser" /tmp/lookupsid_raw.txt | grep '\$' | \

  awk -F'\' '{print $2}' | awk '{print $1}' > /tmp/computerlist.txt
Flux de travail typique lors d'un test d'intrusion #
1. Scopri porta 445 aperta → prova null/guest session prima

   impacket-lookupsid ''@TARGET -no-pass 2>/dev/null | head -5

   → se stampa utenti → hai enumerazione anonima


2. Con credenziali low-priv → esegui su DC per lista completa

   impacket-lookupsid corp.local/user:pass@DC_IP > raw.txt


3. Estrai:

   - Domain SID → per Golden/Silver Ticket

   - Username list → per password spraying

   - Gruppi privilegiati → chi è in Domain Admins?


4. Usa la lista per attacchi successivi

   → /articoli/password-spraying → spray con username trovati

   → /articoli/getnpusers → testa ogni utente per AS-REP Roasting
Comparaison avec des instruments équivalents #
| Outil | Protocole | Null/Invité | Afficher le SID du domaine | Comptes locaux |
|——|———–|———–|——————-|—————-|
| lookupsid.py | MS-LSAT/SMB 445 | ✅ Souvent | ✅ Oui | ✅ Oui |
| samrdump.py | SAMR/SMB 445 | ❌ Win10+ | ❌ Non | ✅ Oui |
| GetADUsers.py | LDAP 389 | ❌ Non | ❌ Non | ❌ Non |
| rpcclient | RPC/SMB 445 | ✅ Hérité | ✅ Oui | ✅ Oui |
| nxc smb --users | PME/SAMR | ✅ Hérité | ❌ Non | ✅ Oui |
Quand privilégier lookupsid :
- Vous n'avez pas d'identifiants, mais le compte Invité est activé.
- Vous avez besoin du SID de domaine exact.
- Le port LDAP 389 est filtré ou indisponible.
- Souhaitez-vous lister les comptes locaux ? e de domination en un seul coup
Erreurs courantes #
| Erreur | Cause | Solution |
|——–|——-|———–|
| STATUS_LOGON_FAILURE | Identifiants incorrects | Vérifiez le nom d'utilisateur et le mot de passe |
| STATUS_ACCESS_DENIED | Compte sans accès LSARPC | Essayez un compte plus privilégié |
| Aucun résultat après le SID du domaine | maxRid trop faible | Augmentez-le à 10000 pour les grands domaines |
| Connection refused | Port 445 fermé | Vérification SMB ouverte |
| Compte invité verrouillé | Invité désactivé (par défaut sous Windows 10 et versions ultérieures) | Veuillez utiliser des informations d'identification valides |
Aide-mémoire #
# Base con credenziali

impacket-lookupsid corp.local/user:pass@TARGET


# Null session (legacy/Samba)

impacket-lookupsid ''@TARGET -no-pass


# Guest account (HTB, ambienti legacy)

impacket-lookupsid corp.local/guest@TARGET -no-pass


# maxRid aumentato per domini grandi

impacket-lookupsid corp.local/user:pass@TARGET 10000


# Pass-the-Hash

impacket-lookupsid -hashes :NThash corp.local/user@TARGET


# Estrai Domain SID

impacket-lookupsid corp.local/user:pass@TARGET | grep "Domain SID"


# Estrai username list (no computer account)

impacket-lookupsid corp.local/guest@TARGET -no-pass | \

  grep "SidTypeUser" | grep -v '\$' | \

  awk -F'\' '{print $2}' | awk '{print $1}' > userlist.txt


# Via Kerberos

export KRB5CCNAME=ticket.ccache

impacket-lookupsid -k -no-pass corp.local/user@TARGET.FQDN
Articles connexes:
- Impacket : suite complète
- SMB — port 445 et attaques
- samrdump.py — énumération via SAMR
- GetADUsers.py — Énumération LDAP
- rpcdump.py — Points de terminaison RPC et canaux nommés
- rpcclient — interface RPC interactive
- Billet d'or — utilisez le SID du domaine
- BloodHound — cartographier l'AD
- Active Directory : guide d'exploitation
À utiliser uniquement dans des environnements autorisés.