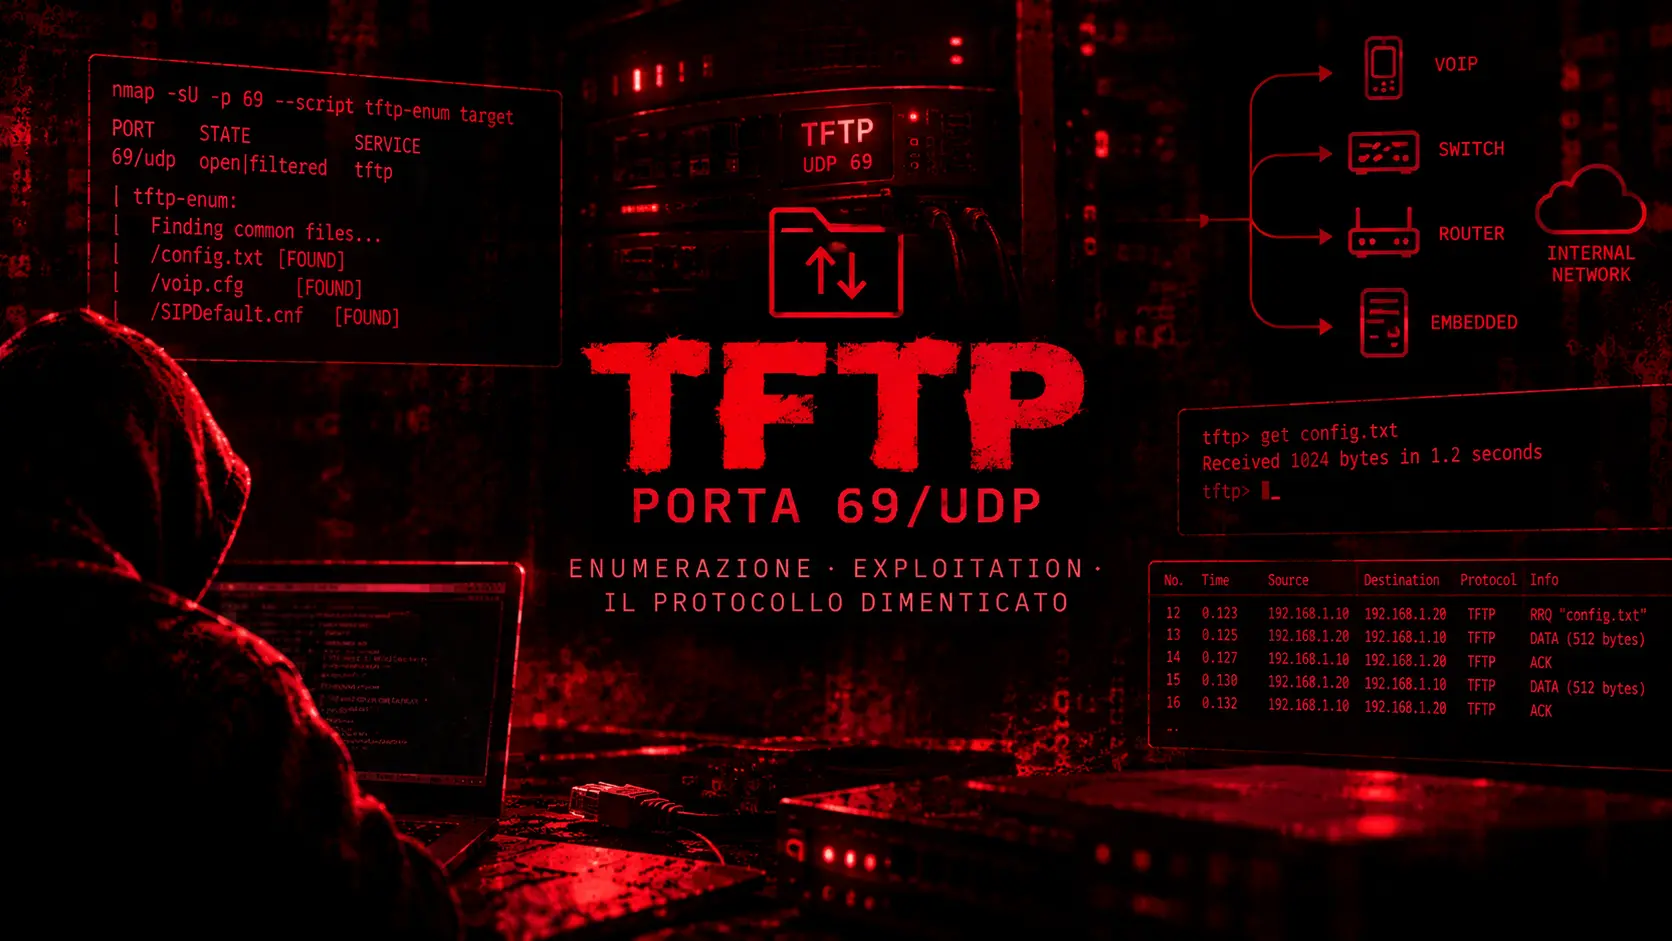
TFTP (Port 69/UDP) : Énumération, exploitation et sécurité

TFTP sur UDP 69 : Guide pratique sur l’énumération, les fichiers, les configurations, les vulnérabilités, le trafic en clair et les risques dans les réseaux internes.
- Publié le 2026-09-23
- Temps de lecture : 4 min
TFTP : Énumération et exploitation du port 69/UDP #
TFTP (Trivial File Transfer Protocol) est un protocole de transfert de fichiers utilisant le protocole UDP, port 69, qui ne requiert aucune authentification : toute personne accédant au service peut télécharger (et souvent téléverser) des fichiers sans fournir d’identifiants. Quasi disparu du web public, il reste omniprésent au sein des réseaux d’entreprise : téléphones VoIP, commutateurs, routeurs et systèmes embarqués l’utilisent encore aujourd’hui pour télécharger les configurations et le micrologiciel au démarrage.
Qu'est-ce que le protocole TFTP et pourquoi existe-t-il encore ? #
Le protocole TFTP a vu le jour dans les années 80 (RFC 1350) avec un objectif précis : être le protocole de transfert de fichiers le plus simple possible, conçu pour les appareils disposant de très peu de mémoire et devant télécharger un fichier au démarrage sans avoir à gérer d’identifiants, de chiffrement ou de sessions complexes. Ni nom d’utilisateur, ni mot de passe, ni chiffrement : le client demande un fichier, le serveur l’envoie, point final.
C’est précisément cette simplicité qui explique sa rareté sur Internet aujourd’hui, alors qu’elle reste très courante au sein des réseaux internes : téléphones IP Cisco et VoIP en général, commutateurs et routeurs qui téléchargent leur configuration au démarrage, systèmes embarqués et objets connectés industriels. Si vous effectuez un test d’intrusion interne ou utilisez une machine HTB/VulnLab avec une architecture réseau « classique », l’ouverture du port 69/UDP est presque toujours un signe révélateur de ce type d’infrastructure.
Première règle : TFTP fonctionne sur UDP, et non sur TCP. #
Une erreur fréquente chez les débutants est d'analyser le protocole TFTP comme s'il s'agissait d'un simple service TCP. Le protocole UDP n'implique pas d'établissement de liaison, Nmap doit donc procéder différemment pour déterminer si le port est effectivement ouvert :
nmap -sU -p 69 --script tftp-enum TARGETUn détail à retenir : lors d’une analyse UDP générique, le port 69 apparaît souvent. open|filtered — car en l'absence de réponse, Nmap ne peut pas faire la distinction entre un « port fermé » et un « port filtré par un pare-feu ». Le script tftp-enum Il lève l'ambiguïté en tentant de télécharger des fichiers à partir d'une liste de chemins courants, et si quelque chose répond, vous avez la confirmation que le service est actif.
Énumération : TFTP ne liste pas les fichiers, mais vous pouvez les deviner. #
La principale limitation du protocole TFTP, du point de vue d'un attaquant qui souhaite simplement espionner, est que le protocole Il ne fournit pas de commande permettant de lister les fichiers disponibles.Vous devez connaître le nom exact du fichier que vous souhaitez télécharger. C'est pourquoi l'énumération repose sur la déduction de noms courants : tftp-enum Nmap teste les chemins typiques (fichiers de configuration VoIP comme SIPDefault.cnf, SEPDefault.cnf, syncinfo.xml), ce qui est souvent suffisant car de nombreux appareils utilisent des noms de fournisseurs standard.
nmap -Pn -sU -p69 --script tftp-enum TARGETMetasploit possède un module dédié qui fait plus ou moins la même chose de manière automatisée, en essayant une liste de chemins :
msf6 > use auxiliary/scanner/tftp/tftpbrute
msf6 auxiliary(scanner/tftp/tftpbrute) > set RHOSTS TARGET
msf6 auxiliary(scanner/tftp/tftpbrute) > run
Téléchargement et chargement de fichiers avec le client TFTP #
Une fois que vous avez un nom de fichier plausible (ou que vous l'avez trouvé par énumération), le client tftp Inclus dans la quasi-totalité des systèmes, il suffit d'interagir avec le service :
tftp TARGET
tftp> get nome-del-file-di-configurazione
Si le serveur autorise également le chargement (ce n'est pas le cas de toutes les implémentations, mais de nombreuses configurations par défaut le permettent), vous pouvez également écrire :
tftp> put file-locale.txtLa possibilité de téléverser des fichiers est ce qui rend le protocole TFTP intéressant au-delà de la simple lecture : un appareil qui télécharge automatiquement sa configuration depuis un serveur TFTP, si vous pouvez y écrire un fichier portant le même nom, pourrait charger votre configuration au prochain redémarrage.
Que trouve-t-on réellement dans les fichiers téléchargés ? #
L'intérêt pratique du protocole TFTP lors d'un test d'intrusion réside presque toujours dans le contenu des fichiers de configuration téléchargeables, et non dans le protocole lui-même :
grep -i "password\|secret\|username" config-scaricato.txtLes équipements Cisco, par exemple, utilisent souvent des mots de passe de type 7, un chiffrement très faible conçu uniquement pour empêcher la lecture du mot de passe par une personne regardant par-dessus son épaule. Il n'est pas conçu pour empêcher l'accès par une personne possédant déjà le fichier, et des outils et services en ligne permettent depuis des années de le déchiffrer instantanément. Les configurations Juniper et d'autres fournisseurs peuvent contenir des clés SSH ou des chaînes de communauté SNMP, tout aussi utiles pour accéder à d'autres systèmes sur le même réseau.
Intercepter et modifier le trafic TFTP #
Comme le protocole TFTP ne chiffre rien et ne vérifie pas l'identité du destinataire, le trafic est vulnérable à la manipulation en transit. Sur un réseau où l'accès est possible (par exemple, par usurpation d'ARP, comme expliqué dans le guide Scapy ), il est possible de lire en clair le contenu des téléchargements effectués par un appareil, voire, dans des scénarios plus avancés, de remplacer le fichier reçu par le vôtre. Le principe est le même : sur un réseau distribuant des firmwares ou des configurations via TFTP sans autre protection, celui qui contrôle le trafic contrôle de fait le système d'exploitation exécuté par l'appareil lors de son prochain démarrage.
Quelques vulnérabilités connues, pour donner une idée concrète #
Au-delà des faiblesses structurelles du protocole, certaines implémentations de serveurs TFTP ont développé des failles plus graves au fil du temps : des serveurs comme SolarWinds TFTP Server présentaient des vulnérabilités permettant le chargement de fichiers arbitraires via une gestion incorrecte des chemins, tandis que d’autres implémentations souffraient de failles de traversée de répertoire, autorisant la lecture ou l’écriture de fichiers en dehors du répertoire prévu par le serveur. Le point commun reste le même : un protocole qui n’effectue aucune vérification laisse au logiciel serveur la responsabilité de contrôler les droits de lecture et d’écriture, et tous les serveurs ne gèrent pas cette tâche correctement.
Détection et défense #
- TFTP ne devrait pas plus être accessible depuis des réseaux non fiables ou Internet : si un appareil doit télécharger des configurations via TFTP, placez-le sur un VLAN dédié et isolé.
- Si le cas d'utilisation le permet, remplacez-le par des alternatives offrant au moins une authentification ou un chiffrement (SCP, SFTP, HTTPS pour la distribution de firmware).
- Surveiller le trafic UDP sur le port 69 - Dans de nombreux réseaux d'entreprise, ce service ne devrait apparaître que pendant les fenêtres de maintenance planifiées, et non en continu.
- Si vous ne pouvez pas l'éliminer, limitez strictement les hôtes autorisés à contacter le serveur TFTP et les fichiers effectivement exposés ; évitez de laisser l'intégralité du répertoire de configuration accessible.
FAQ #
Le protocole TFTP nécessite-t-il des identifiants ? Non, par définition : c’est l’une des raisons d’être de ce protocole, conçu pour les appareils qui doivent télécharger un fichier au démarrage le plus simplement possible.
Pourquoi Nmap marque-t-il souvent le port 69 comme open|filtered?
Comme le protocole UDP ne comporte pas d'établissement de liaison (sans réponse explicite), Nmap ne peut pas distinguer un port fermé d'un port filtré. Un script comme tftp-enum, qui tente réellement d'interagir avec le service, donne une réponse plus fiable.
Le protocole TFTP est-il encore utilisé en production aujourd'hui ? Oui, notamment dans les réseaux internes avec des appareils VoIP, des commutateurs/routeurs qui téléchargent leur configuration au démarrage et des systèmes embarqués ; beaucoup moins sur le web public, où l'absence d'authentification rend son utilisation trop risquée.
Pour en savoir plus #
- HackTricks — 69/UDP TFTP — Référence technique complète sur l'énumération et les cas particuliers
- Notre guide de scapey Explique comment construire et intercepter des paquets tels que TFTP lorsque vous avez besoin d'un contrôle total sur le trafic.
Cet article est fourni à titre informatif uniquement. Les techniques ont été testées dans des environnements autorisés tels que HackTheBox, VulnLab et des laboratoires personnels.